
El tutorial de hoy es bastante demandado por todos nuestros lectores, Oscar Mas nos da hoy una clase maestra y un paso-a-paso de como configurar la Integració
Muchos clientes, nos preguntan sobre la integración de Active Directory con la plataforma de Zimbra. La verdad es que integrar un sistema de Zimbra con Active Directory, según donde este ubicado el Active Directory y las políticas aplicadas, puede llegar a ser un problema, me explicaré; la integración de Zimbra con Active Directory simplemente es de autenticación, eso quiere decir que lo único que nuestro servidor de Zimbra preguntará a nuestro Active Directory, es el password del usuario.
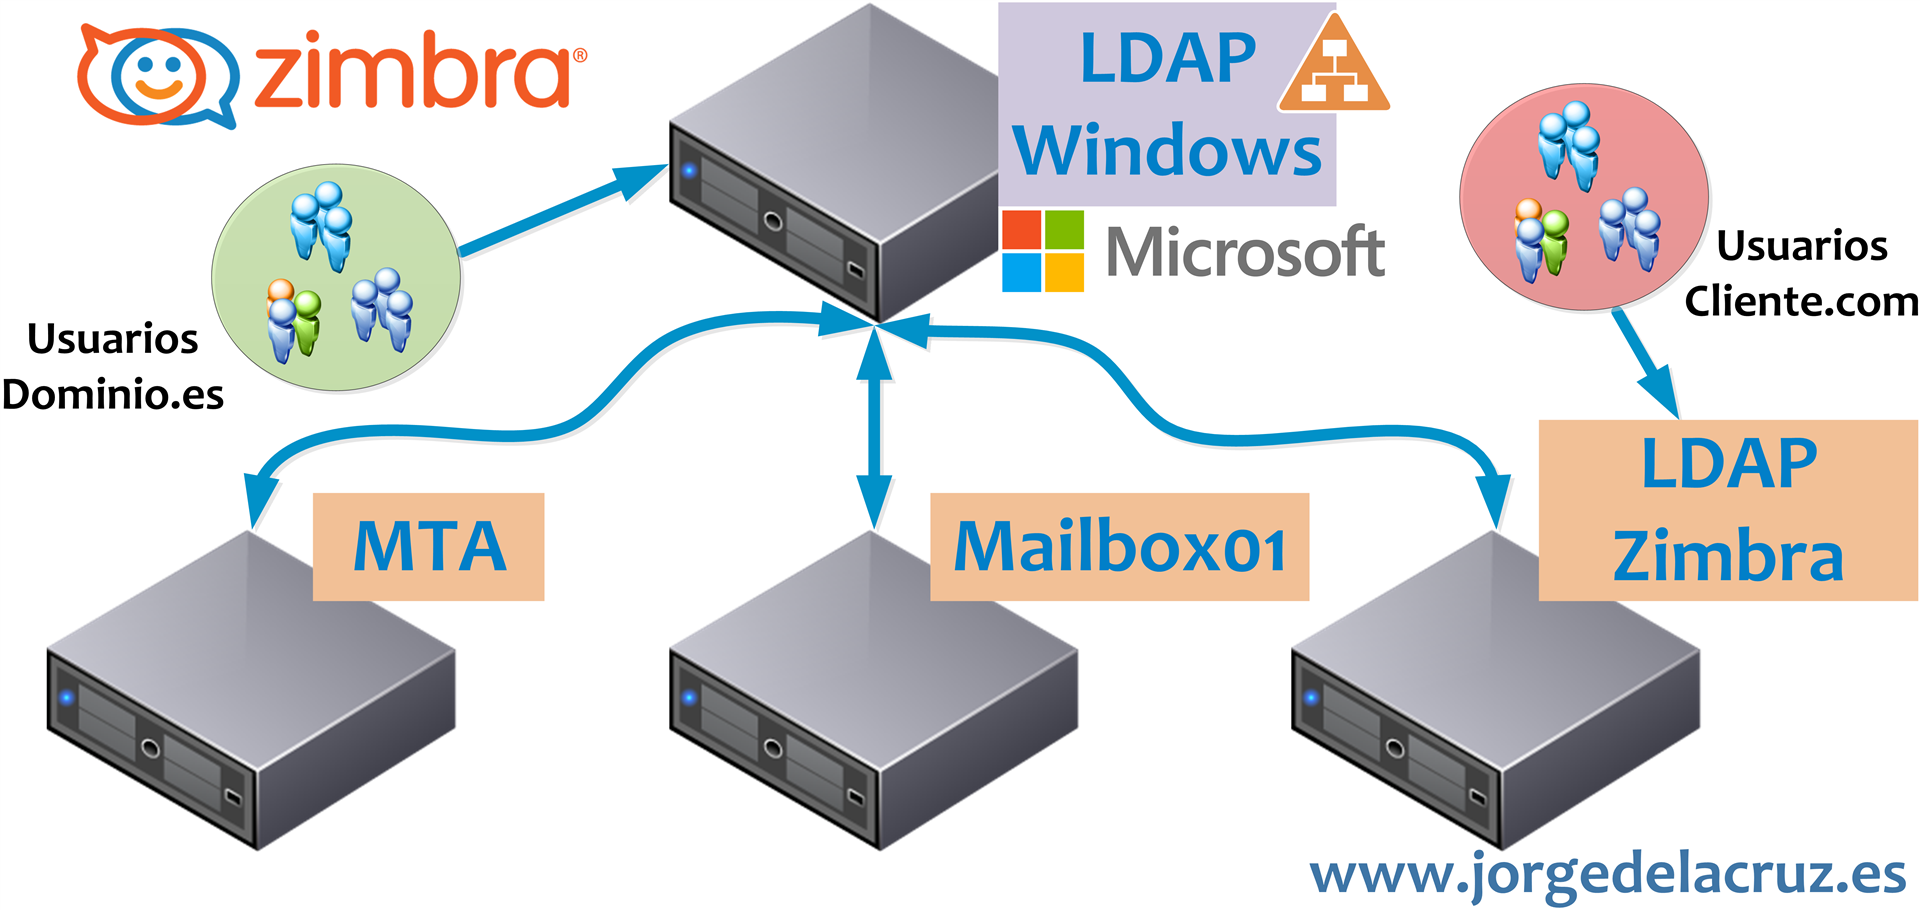
Imaginemos que el servidor de Zimbra está en la nube y el Active Directory esta ubicado en la empresa. La autenticación de Zimbra, se hace por Internet ya que están ubicados en posiciones geográficas diferentes. Eso quiere decir, que si existiera algún tipo de corte, o nuestro servidor de Zimbra no pudiera conectarse con nuestro Active Directory, nadie podría hacer login y ver sus correos. En cambio, el correo seguiría entrando en nuestro servidor de Zimbra y lo iría ubicando en los buzones de los usuarios del dominio en concreto. Lo que sucede es que Zimbra no hace cache de los passwords de nuestro Active Directory, ya que sería un fallo de seguridad, pero a su vez es un inconveniente. Vamos a ver una ilustración acerca de cómo quedaría en un entorno Multi Server con la autenticación externa desde un Active Directory.

Cuando integramos nuestro dominio del servidor de Zimbra con Active Directory, no es posible tener cuentas mixtas. O sea, cuentas de nuestro Active Directory y cuentas que usen el LDAP interno, que lleva Zimbra incorporado. Todas las cuentas de correo electrónico del dominio, se ha de enlazar con una cuenta existente del Active Directory.
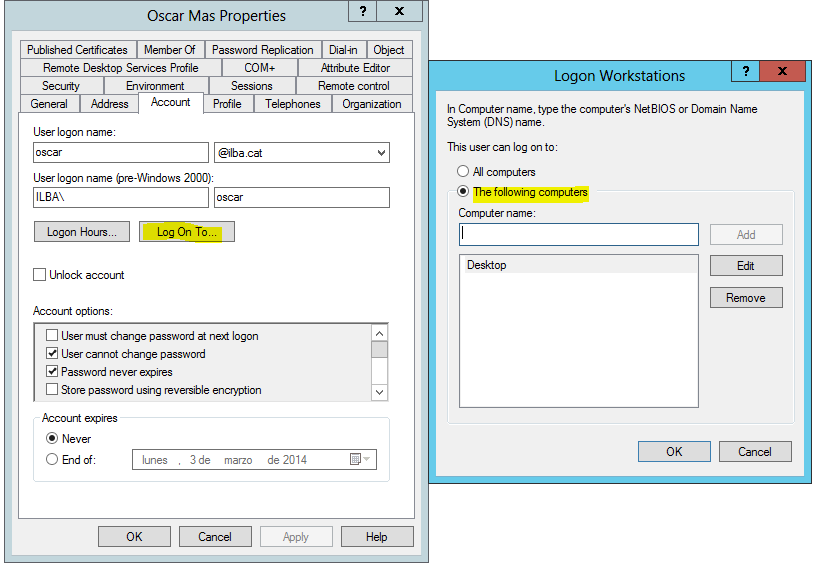
También es importante saber las políticas restrictivas que tiene el dominio. Ya que si por ejemplo, usan una política en que los usuarios solamente pueden hacer login en determinados equipos de la red, se nos va a complicar la integración de nuestro Active Directory con Zimbra:
Nosotros vamos a integrar un dominio de correo electrónico que se llama dominio.es y nuestro Active Directory el cual se llama totalmente diferente: ilba.cat. Para que nos situemos, la IP de nuestro Active Directory es la 192.168.100.10 y la IP de nuestro servidor de Zimbra es la 192.168.100.20.
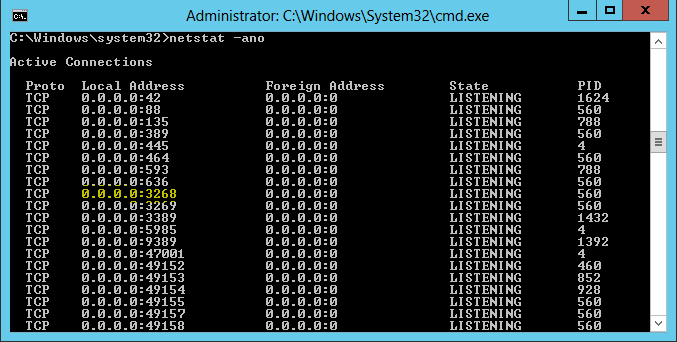
Antes de empezar, verificar que el puerto 3268 de nuestro DC está levantado, este servicio pertenece al catalogo global y es el puerto que nos servirá para autenticar los usuarios con nuestro Active Directory, cabe destacar que esta implementación no usamos el canal seguro de SSL, los passwords irán por la red sin ecriptar. También es importante que no haya el Firewall de Windows habilitado o crear una regla que nos permita el acceso a dicho puerto. Y ya solamente nos queda verificar que el puerto está escuchando, la comunicación es unidireccional, de nuestro Zimbra al servidor de Active Directory
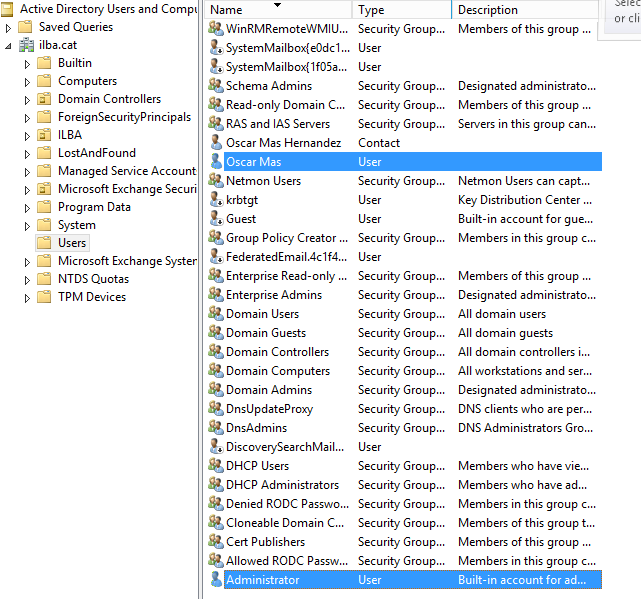
Antes de empezar revisaremos en que OU ( Unidad Organizativa ) tenemos creado al usuario que usaremos para la autenticación. En nuestro caso será: Oscar Mas como se observa en la imagen.
Una vez verificada la conexión, nos vamos a la administración de Zimbra y creamos el dominio normalmente, sin ningún tipo de parámetro y una vez acabado, iremos transformando la autenticación en dos pasos:
Integración del dominio de correo
Esta parte es donde le indicamos el Catalogo Global y la cuenta de administración que usaremos. Primero hacemos click derecho en el dominio y “Configurar autenticación”:
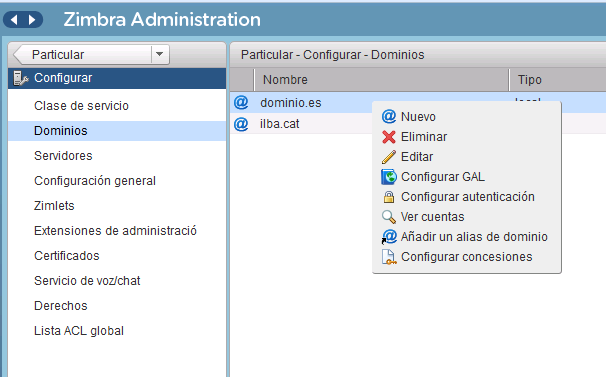
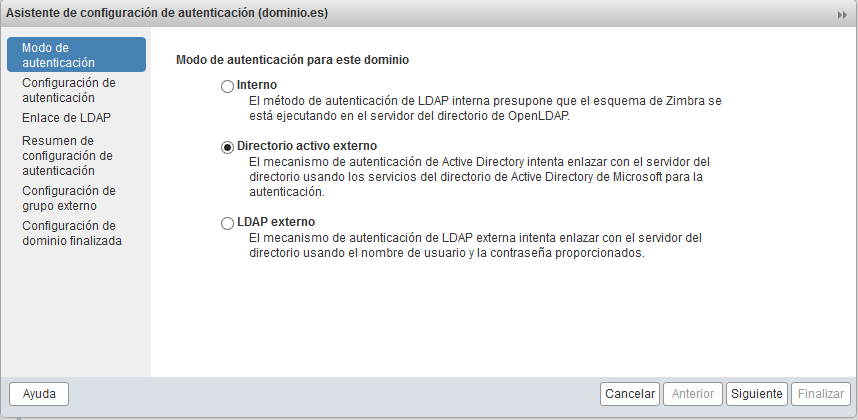
Le indicaremos al Wizard que nos autenticaremos con un “Directorio activo externo”
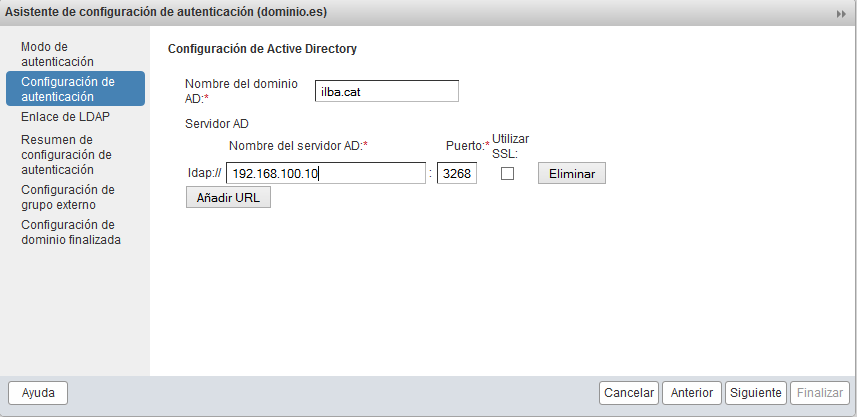
Indicamos el dominio del Active Directory, en nuestro caso ilba.cat y la IP de nuestro servidor de Active Directory:
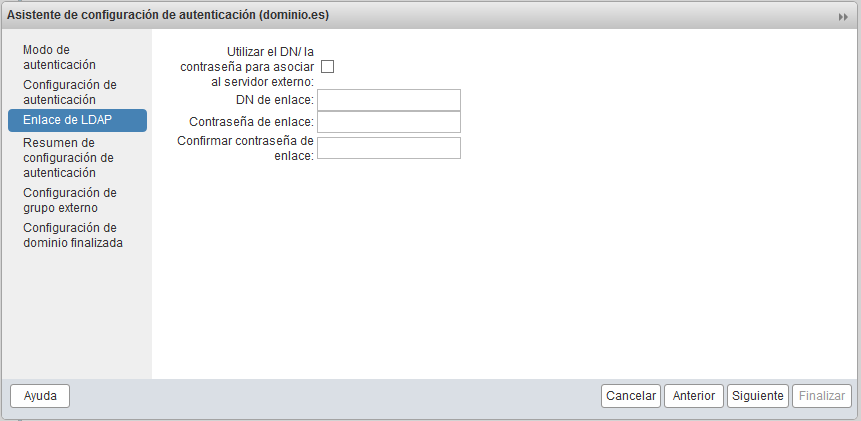
Añadimos al administrador del dominio o una cuenta que le hayamos delegado la autenticación y verificamos la conectividad:
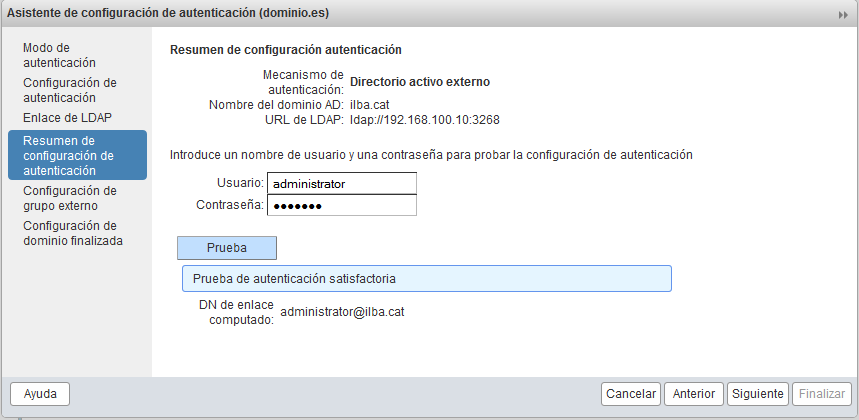
Integración de los usuarios con nuestro Active Directory
A partir de ahora, nuestro dominio (dominio.es), ya se puede autenticar con nuestro Active Directory, solamente nos queda saber el Distinguished Name de cada usuario, para facilitar la autenticación. Para estar seguros y no cometer ningún error, usaremos el ADSI Edit:
 En el cual podremos observar el Distinguished Name:
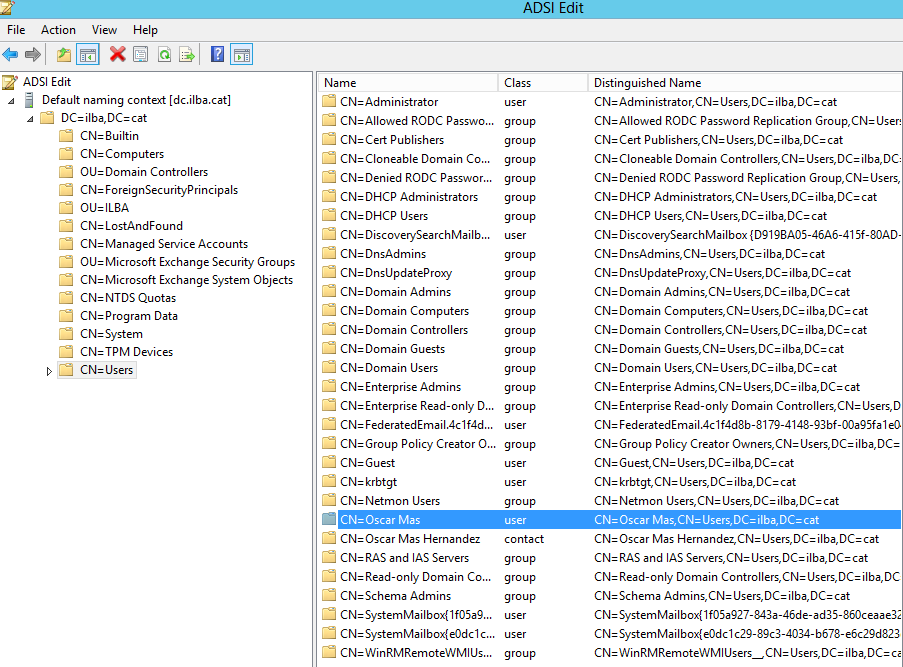
Una vez sabido el Distinguished Name, ya nos podemos ir al usuario de nuestro servidor de Zimbra y enlazar nuestro usuario de correo con nuestro Active Directory, para que haga la autenticación con la cuenta deseada:
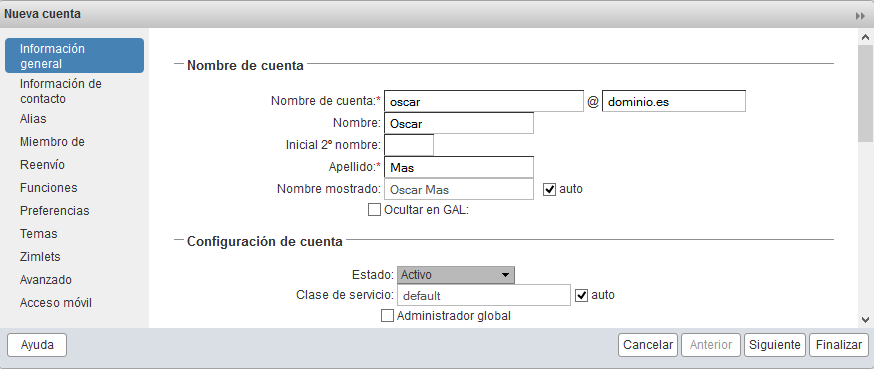
En la autenticación externa pondremos el resultado del ADSI Edit: CN=Oscar Mas,CN=Users,DC=ilba,DC=cat
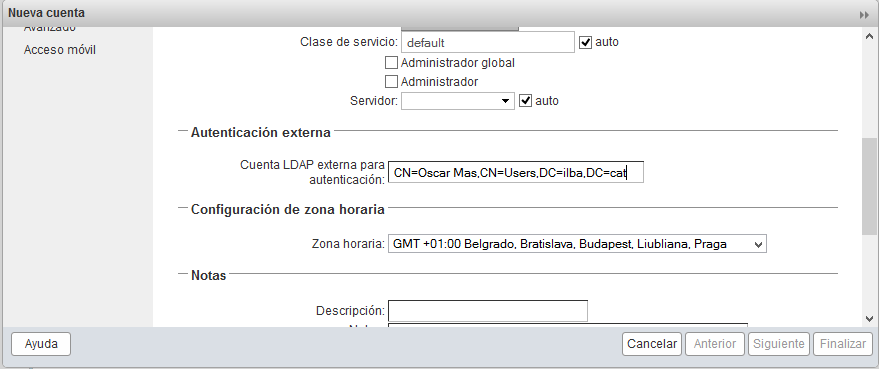
Si editamos el dominio, estará de la siguiente manera:
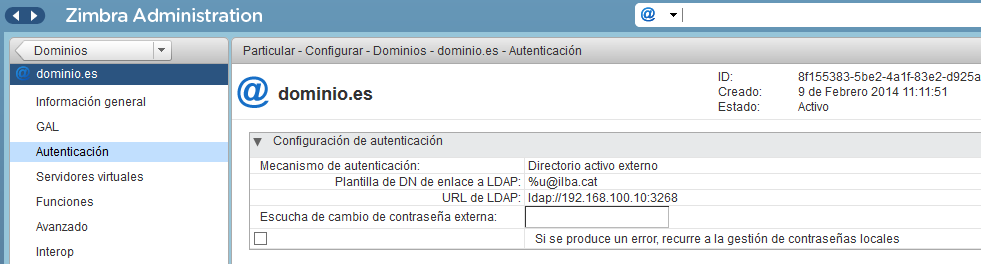
A partir de este momento ya podemos hacer login con nuestra cuenta de correo. Si queremos observar los logs, los veremos en:
[root@zimbra ~]# tail -f /opt/zimbra/log/audit.log
2014-02-09 20:17:57,043 INFO  [qtp1062592280-340:http://127.0.0.1:80/service/soap/AuthRequest] [[email protected];oip=192.168.100.11;ua=zclient/8.0.6_GA_5922;] security - cmd=Auth; [email protected]; protocol=soap;
Falta integrar la GAL con nuestro Active Directory, pero eso lo dejo para otro post 😉
Hay que ser cuidadoso al integrar un servidor de Zimbra con Active Directory. Yo personalmente cuando levando un servidor de Zimbra, lo hago con un dominio ficticio que nuca usaré ( ilba.zcs ), simplemente se usa para tener la cuenta del admin del sistema de Zimbra. Pero si el dominio con el que hemos levantado el servidor de Zimbra, es el mismo con el que vamos a integrar con Active Directory, existe la posibilidad que se corte la comunicación con nuestro servidor de Windows, el cual usamos para autenticar. En este caso tenemos un problema y serio, ya que el admin del sistema de Zimbra, no podrá logarse en la consola por falta del servidor de autenticación, ya que también lo hemos integrado. Para solventar esta incidencia tenemos el FallBack Authentication. Pero no lo aconsejo, es mejor levantar el servidor de Zimbra siempre con un dominio ficticio.
Ventajas de usar este método
Zimbra permite tener cada dominio autenticando de un lugar distinto, por lo tanto podríamos tener un entorno local, con Zimbra y AD en la misma red, o Data Center, para dominio.es y para cliente.com autenticar mediante la autenticación local de Zimbra, os dejo una ilustración para que se entienda:
Esperamos que os sirva de ayuda, como siempre un saludo.
Excelente post! muy bien explicado.
Tengo tres dudas:
1. dices que “no es posible tener cuentas mixtas. O sea, cuentas de nuestro Active Directory y cuentas que usen el LDAP interno”. Pero si se pusiera un servidor en la mitad, con un servicio tipo LSC (http://lsc-project.org/), que se alimente de las dos fuentes (AD y LDAP de Zimbra), se podría decir que se pueden crear cuentas de correo que no necesariamente deben ser cuentas del AD, cierto? Estoy en este momento investigando al respecto pero no tengo entorno de pruebas, y sería genial hacer algo asi.
2. Esculcando en la configuración de Zimbra, encuentro la opcion igual a la de tu penultima imagen. eso significa que podria ser opcional la autenticacion por AD, es decir, si no pongo los parametros DN?
3. Las cuentas creadas en Zimbra antes de conectarse a AD que no sean miembros del dominio siguen funcionales?
Saludos
Has puesto en produccion lo siguiente?:
Poder cambiar la clave del usuario(del AD) por la interfaz del zimbra, sin tener que recurrir al AD directamente?
Buenas tardes Fredy,
Solamente se puede mediante un Script que cambia en el AD, que se puede ejecutar por PHP, Powershell, etc. Incluso muy elaborado podría llegar a embeberse en el Interfaz propio de Zimbra, pero nunca lo ví de esta última forma.
Un saludo
Saludos Oscar, Me llamo la atencion que indicas que la integración zimbra – directorio se limita a solo la clave.
Con los metodos e AutoProv (EAGER – LAZY) no logramos aparte del aprovisionamiento inicial la sincronizacion constante con el directorio?
Esto es correcto, y así lo tengo configurado yo, integración con AD, y autoprovision EAGER, para el aprovisionamiento de las cuentas, es decir al crear una cuenta en el AD y agregarle el parámetro mail, consigo que se cree en el zimbra, así las cuentas de AD que no tienen el parámetro mail no se crean en zimbra. Lo de llenar el DN nunca me ha hecho falta y todo funciona sin problema, igualmente la cuenta de admin que no existe en el AD también funciona, siento el dominio de zimbra el mismo del AD, uso Zimbra 8.6, y el AD es un servidor Samba 4. Salu2.
PD: Me gustaría saber como es eso de la FallBack Authentication. y si salio por fin el otro articulo de como integrar el GAL con el AD.
Yo tengo configurado ambos, y solo me funciona la importación inicial, luego creo usuarios pero no me los hace, solo hace lo siguiente en el log.
2016-12-15 16:53:41,189 INFO [AutoProvision] [] autoprov – Auto provisioning accounts on domain conalza.co.cu
2016-12-15 16:53:41,208 INFO [AutoProvision] [] autoprov – 0 external LDAP entries returned as search result
2016-12-15 16:53:41,208 INFO [AutoProvision] [] autoprov – Auto Provisioning has finished for now, setting last polled timestamp: 20161215215341.191Z
2016-12-15 16:53:41,212 INFO [AutoProvision] [] autoprov – Sleeping for 60000 milliseconds.
No me crea mas cuentas.
Estoy usando unidades organizativas en cascadas, por ejemplo, cree una unidad organizativa EMPRESA, dentro DEPARTAMENTOS{TECNICA, COMERCIAL} y dentro otra llamada USUARIOS.
El script del autoprov
md domain.com zimbraAutoProvMode EAGER
md domain.com zimbraAutoProvAuthMech LDAP
md domain.com zimbraAutoProvLdapURL “ldap://xxx.xxx.xxx.xxx:389”
md domain.com zimbraAutoProvLdapAdminBindDn “CN=Administrador,CN=Users,DC=domain,DC=local”
md domain.com zimbraAutoProvLdapAdminBindPassword s3cr37
md domain.com zimbraAutoProvLdapSearchBase “ou=EMPRESA,dc=domain,dc=local”
md domain.com zimbraAutoProvLdapSearchFilter “(cn=%u)”
md domain.com zimbraAutoProvLdapBindDn “[email protected]”
md domain.com zimbraAutoProvAccountNameMap “samAccountName”
md domain.com +zimbraAutoProvAttrMap description=description
md domain.com +zimbraAutoProvAttrMap displayName=displayName
md domain.com +zimbraAutoProvAttrMap givenName=givenName
md domain.com +zimbraAutoProvAttrMap cn=cn
md domain.com +zimbraAutoProvAttrMap sn=sn
md domain.com zimbraAutoProvNotificationFromAddress [email protected]
md domain.com zimbraAutoProvNotificationSubject “Nueva cuenta creada”
md domain.com zimbraAutoProvNotificationBody “Su cuenta ha sido creada automaticamente. Su correo es ${ACCOUNT_ADDRESS}.”
md domain.com zimbraAutoProvBatchSize 40
ms mx2.domain.com +zimbraAutoProvScheduledDomains “domain.com”
ms mx2.domain.com zimbraAutoProvPollingInterval “1m”
exit
Gracias
Yoinier
Excelente información muy detallada, sera posible que publiquen información detallada sobre integración de Zimbra contra un LDAP externo, seria de muchísima ayuda.
Gracias.
Saludos, se me presento el siguiente escenario, un zimbra con 1000 cuentas aproximadamente,
un active directory con muchos mas usuarios, me piden que integre el zimbra al active directory.
Cuales pudieran ser las consecuencias de esa integración?
Los nombres de las cuentas del zimbra deben ser los mismos que el de los usuarios del AD?
Gracias!!!
Mira me comentario anterior, usando autoprovision más integración de zimbra + AD, logras que las cuentas del AD se creen en el zimbra y sean las mismas. Salu2.
lograste resolverlo?
tengo un escenario similar y no se por donde partir… tengo un zimbra con 500 cuentas y un AD con los mismos 500 mas otros 200.
Puedo cambiar en mi dominio activo el método de autenticación sin miedo a perder nada?, o lo estoy haciendo mal… y debo reimplementar desde cero para no tener problemas?
Gracias!
Al tener integrado el ZIMBRA con el ACTIVE DIRECTORY de Windows, se podrá también compartir los grupos creados en el ACTIVE DIRECTORY al ZIMBRA para facilitar las opciones de correo dentro de una empresa???
Hola, quisiera pedirte ayuda, mira que yo tengo configurado actualmente el zimbra con autenticación externa a mi Directorio Activo, pero requiero que ahora mi dominio se autentique de forma local; realice la configuracion contratia, en el dominio de pasarlo a autenticacion local y reinicie servicios, servidor, pero cuando voy a cambiar la contraseña de alguno de mis buzones me dice que “Permiso Denegado” sigue autenticandose con el directorio activo, debo realizar algun procedimiento adicional?
Saludos Carolina,
Umh, puedes probar a cambiar la pass como admin, y luego que el usuario se loguee con la nueva pass e intente poner la suya ya.
un saludo
Jorge buenas tardes, tengo la siguiente pregunta, realice todos los pasos y bien, pero el usuario se puede loguear con la contraseña ldap y tambien con la contraseña que tenia antes en ldap de zimbra debo desactivar el interno?, muchas gracias.
Hola Jorge, buenos días.
Tenemos diferentes dominios de correo diferentes en la misma empresa y cada uno tiene su active directory con esos dominios. Piden integrar todos esos dominios en uno sólo que ya existe y que se haga con subdominios. Como se podría plantear?.
Buen día Joge, gracias por tus post, disculpa sabes si hay algún impedimento o algún cambio para la integración entre Zimbra Collaboration y el AD de WIndows Server 2019?
Buenas Jorge, logre la integracion perfectamente pero presento un problema a la hora de que los usuarios intentan cambiar su contraseña por webmail este continua dando error via web.Hay alguna solucion