
 NOTA: SI USAS ZIMBRA COLLABORATION 8.8.X LO MEJOR ES QUE NO SIGAS ESTOS PASOS, HAY MUCHOS COMENTARIOS DICIENDO QUE NO FUNCIONAN PARA 8.8
Saludos amigos, hoy os traigo una entrada que es muy necesaria aplicar correctamente para no tener un Sistema de Correo no seguro y permitir que un usuario autenticado envíe correos en nombre de otra dirección. Me explico:
Flujo por Defecto de envío de correos en Zimbra
Un usuario se autentica, y envía un correo a los destinatarios pertinentes, hasta aquí todo normal.

Vista a Nivel de Outlook:

El correo me llega correctamente.
Pero, por defecto, Zimbra permite que una vez está un Usuario autenticado, pueda enviar emails en nombre de otra dirección de correo. Lo cual es muy peligroso, y puede comprometer el buen funcionamiento de nuestro Sistema de Correo, y sobre todo la seguridad de la Empresa y sus Usuarios. Veamos el flujo de correo de un correo de User 1, autenticado correctamente, usando la dirección de correo electrónico del Jefe de la Empresa.

Vista a Nivel de Outlook:
Primero me cambio la dirección de E-mail desde donde envío para ejecutar el Fake Email.

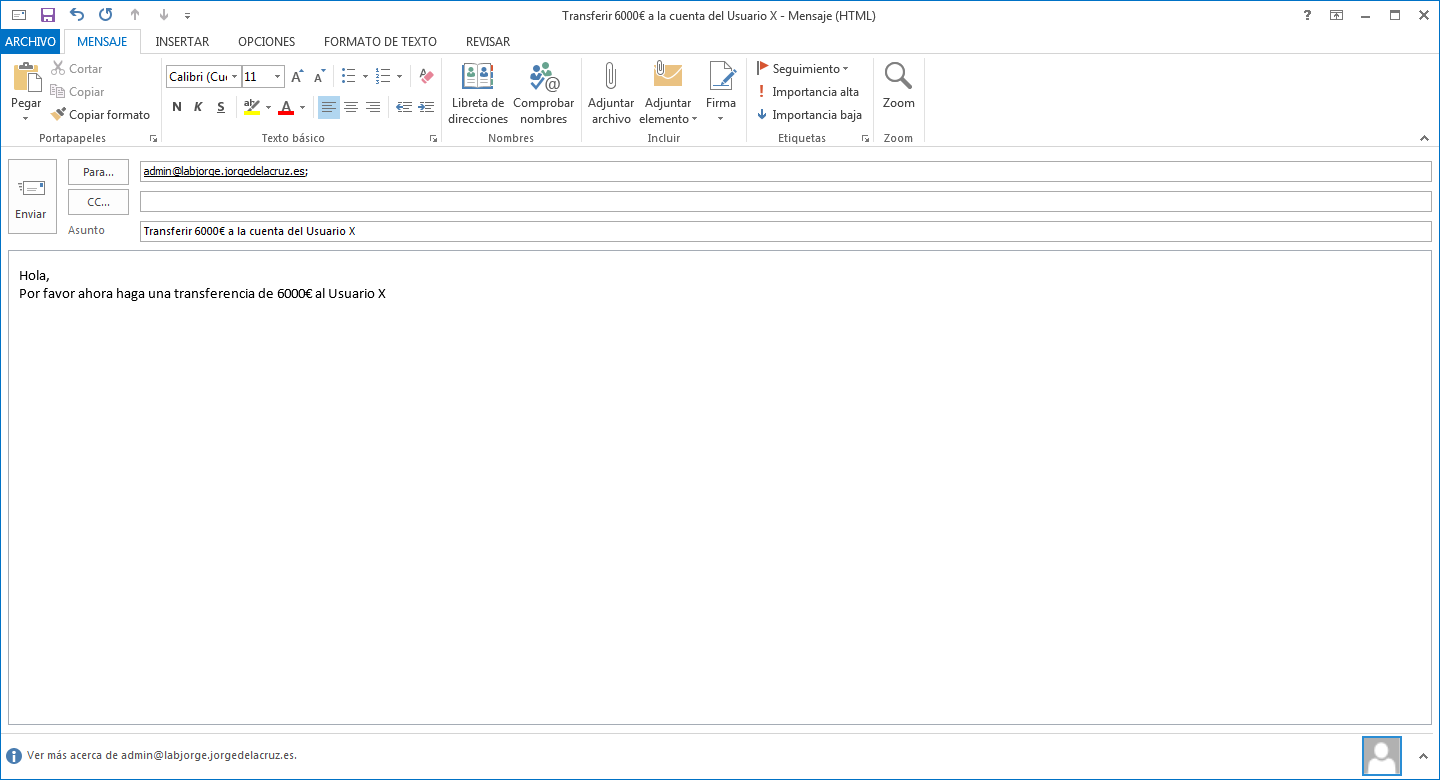
Creo un correo para un usuario (en este caso yo pero imaginemos el departamento de administracción) y le pido que transfiera una cantidad de dinero a un usuario.
La persona que recibe el Correo, lo ve de manera legítima, como si proviniera del JefeFinanciero, con su dirección de correo y todo. Esto es un Fake Email y debe ser corregido de inmediato.
Activando la Seguridad para comprobar que el login de usuario y su dirección de correo, corresponde con lo que dice su username en el sasl
Activar esta seguridad no nos llevará más de 3 minutos y conseguiremos un Sistema Zimbra Robusto y Seguro, lo primero es hacer login como usuario Zimbra mediante SSH:
root@labjorge:/# su zimbra
zimbra@labjorge:/$ zmprov mcf zimbraMtaSmtpdSenderLoginMaps proxy:ldap:/opt/zimbra/conf/ldap-slm.cf +zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatch
El siguiente paso es abrir el fichero opt/zimbra/conf/zmconfigd/smtpd_sender_restrictions.cf
zimbra@labjorge:/$ vi /opt/zimbra/conf/zmconfigd/smtpd_sender_restrictions.cf
Y una vez en él, añadiremos reject_sender_login_mismatch después de permit_mynetworks, el resto no hay que tocar nada:
permit_mynetworks, reject_sender_login_mismatch
Después de un minuto aproximadamente, zmconfigd actualizará la configuración de postfix y aplicará correctamente los nuevos cambios que hemos introducido.
El Flujo de Correo queda de la siguiente manera; El User 1 se autentica, e intenta enviar un correo usando la dirección de correo de su Jefe, pero el Sistema Zimbra le devuelve un error al instante.

Vista a Nivel de Outlook:
Una vez hemos aplicado esta seguridad, vamos a probar de nuevo a mandar otro correo, solicitando esta vez más dinero:
 Lamentablemente para el Usuario con malas intenciones, este problema de seguridad está ya corregido y al intentar enviar el correo, recibirá un bonito error 553 5.7.1 Sender address rejected: not owned by user.

Whitelist para ciertas cuentas
Seguramente necesitemos activar una pequeña Whitelist, para que ciertas cuentas o usuarios si puedan realizar este cambio de dirección de correo, y con un login puedan enviar en nombre de otras cuentas, tipo formularios de contacto, no-reply, etc. Os dejo los pasos a seguir.
El primer paso es crear la base de datos de usuario:
root@labjorge:/# vim /opt/zimbra/conf/slm-exceptions-db
El segundo paso es introducir las direcciones que queremos permitir y luego el usuario real:
[email protected] [email protected]
El tercer paso es hacer el postmap para que se cree la Base de Datos correctamente:
root@labjorge:/# postmap /opt/zimbra/conf/slm-exceptions-db
El comando ahora a ejecutar con el zmprov añade la base de datos de Whitelist:
root@labjorge:/# zmprov mcf zimbraMtaSmtpdSenderLoginMaps 'lmdb:/opt/zimbra/conf/slm-exceptions-db, proxy:ldap:/opt/zimbra/conf/ldap-slm.cf' +zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatch
Podemos esperar 1 minuto o forzar el reinicio con el siguiente comando:
root@labjorge:/# zmmtactl stop && sleep 30 && zmmtactl start
Y al enviar de nuevo usando la dirección alternativa, no nos dará ningún error:

Espero que esta entrada os sea de mucha utilidad, tanto como a nosotros. Y podáis tener más seguros vuestros Zimbra 8.5
Este artículo está basado e inspirado en el artículo de Ahmad Imanudin y en el Wiki Oficial de Zimbra
Funciona a la perfección, es una muy buena razón para actualizar la release.
Muchas gracias por el feedback Alejandro.
Un saludo
Hola Jorge.
Sabes que apliqué lo indicado paso a paso, pero el error continúa, puedo tomar cualquier usuario que no existe y el correo se envía.
Tienes alguna sugerencia de que puede ser, porque eso es un tema que viene dando lío hace mucho rato y cuando vi tu post dije al fiiiin, pero no me funcionó jejeje.
Agradezco tu ayuda.
En que version te encuentras Mario?
Un saludo
En la 8.5.1
Siguiendo todos los pasos deberia funcionar como esperamos.
Dejame que pruebe en mi lab en 8.5 y te cuento a ver
Un saludo
Gracias Jorge. quedo atento entonces
Buen dia
segui el tutorial pero ahora me da error, logre corregirlo pero ahora no me salen correos para los dominnios gmail hotmail y no es por spam ya que mi IP tiene buena reputacion
saludos
Saludos, que error da? Que version de Zimbra tienes, peganos el resultado de zmcontrol -v
Un saludo
Hola Jorge, muchas gracias por el post.. Funciona para la versión 8.6..?
Saludos..!
Saludos, si deberia funcionar sin problemas.
Un saludo
Excelente amigo Jorge.! 🙂
Hola Jorge, he hecho cada uno de los pasos que mencionas, pero la realidad, aun me sigue permitiendo ingresar con otras credenciales, no se si sea por las caracteristicas propias de la version open source. Mucho agradeceré tu valioso apoyo.
Estoy utilizando la version 8.6
Saludos…
Saludos,
Solamente funciona para cuentas con ActiveSync y en el Web Client, si usas SMTP plano, estos pasos no funcionaran. Por lo que deberias usar Network edition para poder aplicar esta seguridad, echare un vistazo a ver si encuentro los pasos para Open Source, pero pregunte a zimbra y me dijeron que no se podia.
Un saludo
Hola, yo el problema que me estoy encontrando es que zimbra me está actuando como open relay y supongo que es porque está detras de un firewall que me hace port forwarding y por lo que veo en los logs para zimbra todo lo que entra viene de la ip de la pata privada de firewall que está en su misma red y no sé cómo proceder.
Saludos Jose,
Puedes aplicar varios Blogs que tenemos por aqui para evitar el fake from y activar que los usuarios tengan que estar autenticados:
https://www.jorgedelacruz.es/2014/09/08/zimbra-seguridad-ii-parte-enforcing-a-match-between-from-address-and-sasl-username-en-zimbra-8-5/
https://www.jorgedelacruz.es/2015/07/21/zimbra-seguridad-iii-parte/
Si esto no funciona, puedes intentar poner en el permitmynetworks tan solo la IP de tu server de correo, osea 192.168.1.100/32 por ejemplo, pero puedes tener algun problema.
Dinos que tal
Hola Jorge muy buen bloc y mas para los que radicamos en Cuba, donde zimbra se ha hecho una opción bien atractiva.
Sobre el funcionamiento de estos pasos en Zimbra 8.5 no se si es solo en Open Source, el error radica en que para que funcione se debe poner el “reject_sender_login_mismatch” antes de permit_mynetworks.
Pudiendo quedar de las dos formas:
….
reject_sender_login_mismatch
permit_mynetworks
……
o bien:
…….
reject_sender_login_mismatch, permit_mynetworks
…..
Estuve casi 24 horas buscando la razón era simple lo que ocurría.
Saludos…
Exacto! a mi igual me parecía raro que usara una coma para separar siendo que el resto del archivo no las usaba, lo había agregado en una linea a parte a continuación de permit_mynetworks. Ahora lo agregué antes de esa linea.
Gracias.
Corrijo lo que indiqué antes, acabo de probar en la versión 8.7.9 y el procedimiento funciona tal cual como está descrito en esta guía.
Hola, así es como dice el amigo con la coma en el archivo me salia error, pero tuve que poner si como dice Jorge de la siguiente manera
….
permit_mynetworks
reject_sender_login_mismatch
…
por que si invertía el orden de las sentencias no podía enviar correos desde el webmail (me tiraba el 553 5.7.1), si desde un cliente como outlook.
Saludos. (Excelente lo tuyo Jorge, agradecido)
Hola Jorge,
Quise hacer la whitelist para ciertos usuarios pero siempre me deniega el envió.
Gracias por tu ayuda de antemano, Saludos.!
He intentado modificar este archivo
/opt/zimbra/conf/zmconfigd/smtpd_sender_restrictions.cf pero veo que está
-r–r–r– 1 zimbra zimbra 506 Dec 15 2014 /opt/zimbra/conf/zmconfigd/smtpd_sender_restrictions.cf
¿Es normal?
En mi caso lo hice desde el sudo, no del usuario Zimbra.
(Se que mi respuesta es tardia, pero siempre sirve contestar para alguien que sigue el hilo un tiempo despues).
Saludos
Cuando tengo que ejecutar este comando me da este mensaje como lo puedo solucionar
[root@mail ~]# su zimbra
[zimbra@mail root]$ zmprov mcf zimbraMtaSmtpdSenderLoginMaps ‘lmdb:/opt/zimbra/conf/slm-exceptions-db, proxy:ldap:/opt/zimbra/conf/ldap-slm.cf‘ +zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatch
usage: modifyConfig(mcf) attr1 value1 [attr2 value2…]
For general help, type : zmprov –help
Supongo que sera por la comilla simple, prueba con
zmprov mcf zimbraMtaSmtpdSenderLoginMaps 'lmdb:/opt/zimbra/conf/slm-exceptions-db, proxy:ldap:/opt/zimbra/conf/ldap-slm.cf' +zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatchUn saludo
Buen día Jorge,
demasiado SPAM con dominio que terminan en “ru” – [email protected]
ejecute este script
“http://www.redeszone.net/2015/04/21/iptables-bloquear-paises-por-rango-de-ip/”
y no me bloque absolutamente nada.
Estimado Jroge, esta muy buena la guia sin embargo tenia una duda:
he estado probando via Telnet por el puerto 25 y aun me deja sacar correos sin autenticarme.
estoy usando la version Open de Zimbra.
Saludos, no se que version exacta tienes, ni si has seguido todos los pasos.
Un saludo
Tengo la version 8.6, sin mebargo ya lo he solucionado, era un tema de mynetworks que se hbia comfigurado previamente, y el equipo desde el que realizab las pruebas estaba dentro de las redes de confinza del Zimbra.
Mil gracias el post me ha servido de mucho e realizado las pruebas y todo a ido muy bien
Buen dia
ando probando en zimbra 8.6.0_GA_1153.RHEL6_64_20141215151155 y cuando aplico la configuracion todos los usuarios me quedan pidiendo usuario y contraseña.
y solo deja loguear cuando cambio los parametros en el outlook.
esto sirve si estan enviando correos en mi dominio con usuarios inexistentes??
saludos
Saludos, esto aplica y deberia obligar a todos los usuarios a logearse, incluidos en Outlook claro, es la manera correcta de tenerlo configurado, si puedes adjuntar una captura de pantalla mejor!
Un saludo
Gracias por la guía, pero si deseo regresar la configuración cuales serían los pasos?
Mi hermano me salvaste la vida, no se que haria sin tu blog, tenia dos servidores de correos enviando virus a las mismas cuentas y los usuarios lo abrian pensando que eran legitimos.
Un abrazo
Estimado Joge, buenas tardes y que si mi autenticacion es por AD, es necesario esto, o sucede lo mismo, tu apoyo por favor.
Hola Jorge:
Ante todo felicitarte por el blog pues es de gran ayuda. Te comento el post porque con zimbra 8.6 si el spammer usa un alias de dominio se salta las restricciones y puede enviar de forma local. He comprobado que si uso un dominio normal de zimbra me lo bloquea y pide estar autentificado pero si uso un alias de dominio permite enviar el correo. Hay alguna forma de bloquearlo o es un un bug que tiene que parchearse?. También he probado reject_unauthenticated_sender_login_mismatch pero sin éxito.
Un saludo
Saludos, tengo que echar un vistazo
Un saludo
Confirmo que después de actualizar a 8.7 continua con el mismo bug:
Remitente: usuario_existe@dominio_principal => Bloquea si no tiene auth (OK ).
Remitente: usuario_no_existe@dominio_principal => Bloquea al no existir usuario( OK )
Remitente: usuario_existe@alias_dominio_principal => Bloquea al no tener auth (OK)
Remitente: usuario_no_existe@alias_dominio_principal => No bloquea permitiendo spam(BUG).
Gracias por este post y por todos los demás que nos ayudan a mejorar nuestros sistemas, amigo tengo un problema al aplicarlo, ya que al querer editar el fichero con vi /opt/zimbra/conf/zmconfigd/smtpd_sender_restrictions.cf para agregar reject_sender_login_mismatch no me permite ya que me dice que es un archivo solo de lectura.
Al correr un ls -l me da lo siguiente: -r–r–r– 1 zimbra zimbra 618 jun 28 19:35 /opt/zimbra/conf/zmconfigd/smtpd_sender_restrictions.cf
Tengo Zimbra 8.7 en ubuntu 16.04, he intentado editarlo tanto como root y como usuario zimbra pero no me lo permite.
Espero tu ayuda, gracias
Saludos cordiales.
Saludos Hernan, muchas gracias por el comentario, el script no ha sido testeado en 8.7 todavía. Lo actualizare en breve.
Un saludo
Saludos Jorge, gracias por tu rápida respuesta. Te comento que ya lo pude comprobar en la versión 8.7 y funciona excelente. Acerca del mensaje que el archivo smtpd_sender_restrictions.cf es solo de lectura, solo forcé al grabar con :wq! y listo.
Saludos y gracias por todo, por cierto Jorge tal vez podrías comentarnos como hacer los backups para la versión 8.7 Collaboration Open Source Edition 🙂
Jorge
Muchas gracias por el post, me ha servido muchisimo.
Tengo un servidor con zimbra 8.6 Open Source corriendo en un Ubuntu 14.04 server.
Ayer apliqué los pasos de este post y del que está en https://www.jorgedelacruz.es/2015/07/21/zimbra-seguridad-iii-parte/ con lo que logré detener el envió de spam con direcciones falsas.
El único problema es que ahora no me llega el reporte diario de zimbra ¿qué podrá ser?
Gracias de antemano. Saludos
Buenos días!
He aplicado esta configuracion en un servidor Zimbra 8.6 (le llamaré dominio1.com) y efectivamente, ya no permite que usuarios autenticados envien correos desde direcciones falsas. Sin embargo, tengo otro servidor (un sistema de gestion de tickets, le llamaré dominio2.com) que utilizaba el Zimbra como servidor de correo. Seguí las instrucciones para añadir una excepción pero no me funcionó, sigo obteniendo el error: : Sender address rejected: not owned by user usuario;
Necesito que el correo que proviene de [email protected] pueda enviar correos a través de Zimbra, simulando ser [email protected].
Es esto posible?
Perdon, no se copió el mensaje de error:
[email protected] : Sender address rejected: not owned by user abuse;
Saludos Gabriela,
Añade la IP del otro server en tu Trusted MTa networks y ya podrá enviar sin problemas.
Un saludo
Muchas gracias, se trataba de un error de configuracion de mi servidor remoto!
Hola Jorge he configurador un servidor zambra 8.7 con 4 dominios, pero uno de los dominios solo puede recibir correos de determinados dominios externos, y no se muy bien como podría hacerlo. Ya que solo afecta a uno de los 4 dominos alojados, y la idea seria denegar la entrada de todos los dominios y en una lista blanca incluir los dominios de los que si puede recibir correos.
Espero me puedas ayudar con esto.
Muchas gracias.
Saludos Manuel,
Supongo que esto puedes lograrlo usando cbpolicyd, echa un vistazo en la red y me dices si no encuentras nada
Un saludo
Hola jorge, Gabriela, tengo el mismo problema, he intentado agregar la Ip en zimbraMtaMyNetworks, he intentado eliminar el parametro reject_sender_login_mismatch del archivo, he reiniciado el mta, pero no puedo enviar correo utilizando credenciales de otra cuenta, el zimbra que tengo es 8.7.11_GA_1854.FOSS
Saludos Jose, péganos un poco de la config que tienes, o un breve diagrama de que estas intentando hacer. Un saludo
Hola Jorge,
Gracias por el articulo, Hay alguna forma de autorizar en la lista blanca a una cuenta a que pueda enviar correo en nombre de todas las cuentas de mi dominio??
Jorge, que tal?
Instalé Zimbra 8.7.1 en UBUNTU16.0.
El servidor no pasa las pruebas de SMTP relay que hay online (mxtoolbox, etc). No solo eso, me conecté por telnet al pueto 25 y envié un correo desde la cuenta [email protected] (tal cual como la escribo) y funcionó, sin autenticar con usuario existente ni nada.
Tendrás alguna recomendación?
Gracias.
Hola, sólo comentar por si le pasa a alguien mas. En zimbra 8.7.2 y sistema ubuntu 14.04, aplicando lo que indicais funciona como debe. El usuario tiene que identificarse para enviar correos… pero una vez identificado,(lo he probado en thunderbird), puedo cambiar el from y enviar con otra cuenta… del mismo dominio y de una cuenta inexistente, incluso de un dominio y cuentas inexistentes como [email protected] ….
....Received: from VE1EUR01HT209.eop-EUR01.prod.protection.outlook.com
(10.162.32.20) by AM2PR09MB0386.eurprd09.prod.outlook.com with HTTPS via
AM2PR08CA0010.EURPRD08.PROD.OUTLOOK.COM; Tue, 21 Feb 2017 08:33:52 +0000
Received: from VE1EUR01FT022.eop-EUR01.prod.protection.outlook.com
(10.152.2.58) by VE1EUR01HT209.eop-EUR01.prod.protection.outlook.com
(10.152.3.178) with Microsoft SMTP Server (version=TLS1_2,
cipher=TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384_P384) id 15.1.919.10; Tue, 21
Feb 2017 08:33:49 +0000
Authentication-Results: spf=none (sender IP is xx.xx.xx.xx)
smtp.mailfrom=dominio.es; hotmail.com; dkim=none (message not signed)
header.d=none;hotmail.com; dmarc=none action=none header.from=dominio.es;
Received-SPF: None (protection.outlook.com: dominio.es does not designate
permitted sender hosts)
Received: from BAY004-MC1F7.hotmail.com (10.152.2.55) by
VE1EUR01FT022.mail.protection.outlook.com (10.152.2.233) with Microsoft SMTP
Server (version=TLS1_2, cipher=TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384_P384) id
15.1.919.10 via Frontend Transport; Tue, 21 Feb 2017 08:33:48 +0000
X-IncomingTopHeaderMarker: OriginalChecksum:B17B86C15AA5898126A444DA7A32B913CB56C5E8001683C55ACD9A16026C35B9;UpperCasedChecksum:782313DE0002775D41DE725DBA0E65286E9B0455C91C211DE51B51F909092BFA;SizeAsReceived:1760;Count:18
Received: from xx.dominio.es ([xx.xx.xx.xx]) by BAY004-MC1F7.hotmail.com over TLS secured channel with Microsoft SMTPSVC(7.5.7601.23143);
Tue, 21 Feb 2017 00:33:46 -0800
Received: from localhost (localhost [127.0.0.1])
by xx.dominio.es (Postfix) with ESMTP id 87AABCAA1EE
for ; Tue, 21 Feb 2017 09:33:44 +0100 (CET)
Received: from xx.dominio.es ([127.0.0.1])
by localhost (xx.dominio.es [127.0.0.1]) (amavisd-new, port 10032)
with ESMTP id zPhXdtnHY1LT for ;
Tue, 21 Feb 2017 09:33:44 +0100 (CET)
Received: from localhost (localhost [127.0.0.1])
by xx.dominio.es (Postfix) with ESMTP id 4DC21CAA245
for ; Tue, 21 Feb 2017 09:33:44 +0100 (CET)
X-Virus-Scanned: amavisd-new at st.dominio
Received: from xx.dominio.es ([127.0.0.1])
by localhost (xx.dominio.es [127.0.0.1]) (amavisd-new, port 10026)
with ESMTP id t2uza9KlSGUz for ;
Tue, 21 Feb 2017 09:33:44 +0100 (CET)
Received: from [192.168.0.52] (linux014.localhost [192.168.0.52])
by xx.dominio.es (Postfix) with ESMTPSA id 37FFDCAA1EE
for ; Tue, 21 Feb 2017 09:33:44 +0100 (CET)
To:
From:
Subject: test 2
Message-ID:
Date: Tue, 21 Feb 2017 09:33:44 +0100
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:45.0) Gecko/20100101
Thunderbird/45.7.0
Content-Type: text/plain; charset="utf-8"; format=flowed
Content-Transfer-Encoding: 7bit
Return-Path: [email protected]
X-OriginalArrivalTime: 21 Feb 2017 08:33:46.0643 (UTC) FILETIME=[37DE6E30:01D28C1D]
X-IncomingHeaderCount: 18
X-MS-Exchange-Organization-Network-Message-Id: 50e84223-f9c8-4654-0fc4-08d45a345c35
X-EOPAttributedMessage: 0
X-EOPTenantAttributedMessage: 84df9e7f-e9f6-40af-b435-aaaaaaaaaaaa:0
X-MS-Exchange-Organization-MessageDirectionality: Incoming
CMM-sender-ip: xx.xx.xx.xx
CMM-sending-ip: xx.xx.xx.xx
CMM-Authentication-Results: hotmail.com; spf=none (sender IP is
xx.xx.xx.xx) [email protected]; dkim=none
header.d=dominio.es; x-hmca=none [email protected]
CMM-X-SID-PRA: [email protected]
CMM-X-AUTH-Result: NONE
CMM-X-SID-Result: NONE
CMM-X-Message-Status: n:n
CMM-X-Message-Delivery: Vj0xLjE7dXM9MDtsPTA7YT0xO0Q9MjtHRD0xO1NDTD0z
CMM-X-Message-Info: 11chDOWqoTkYc3curM0rKcF90F5Kawf3+uo5rYP9H49BxvHeXbuB1qkWMASY4A324X3fhm8FGbnSN1k6l82/IZTlrvTOVD6H8A6EP9d74FBVtSVNiMG/zDGyuUU6xL58xJHza11XmoKngTnbCu1wHJzYwsuMG4qkvAFfSixr8LjJNHldXb2ZdJo3upGl75O+p7o9s/7I1Osl4kPz69/3/SKEmuOtdq4/RZn32E9rrz1oDwoP/BFEIw==
X-MS-Exchange-Organization-PCL: 2
X-Microsoft-Exchange-Diagnostics: 1;VE1EUR01FT022;1:YZinU/dcSmtghIBDkeia70PwsjELZ/IHaBSQvb8OBk4H7Z7qesO5u4KICmN5x6MOsmqRIyMdJw2FLuQtV8MVEwMmgSFbuMH5uaW+OMlszVWJ9aIC3GtsirQdo9uHsRBXy2AkJ0aXcv2hZLeHcPLGTg==
X-Forefront-Antispam-Report: EFV:NLI;SFV:SPM;SFS:(28900001);DIR:INB;SFP:;SCL:5;SRVR:VE1EUR01HT209;H:BAY004-MC1F7.hotmail.com;FPR:;SPF:None;CAT:SPM;LANG:en;
X-MS-Exchange-Organization-AuthSource: VE1EUR01FT022.eop-EUR01.prod.protection.outlook.com
X-MS-Exchange-Organization-AuthAs: Anonymous
X-MS-Office365-Filtering-Correlation-Id: 50e84223-f9c8-4654-0fc4-08d45a345c35
X-Microsoft-Antispam: BCL:0;PCL:0;RULEID:(22001)(8291500097)(8291501071);SRVR:VE1EUR01HT209;
X-Microsoft-Exchange-Diagnostics: 1;VE1EUR01HT209;3:hFc5XwNmXifxuDJAoTXnN8Cz+AWq5If1ZJXuZgKiX6HNBxHG1Yon5/kbcFK5lxkGOl8ydlGBqaw5Z9Edo49AgDl0b/Bq2uRSe62FfNjmVF1F2ROKp2en0a7l49q2YF8riCkG7gyKnQUC0LC5ik9uTzJN2UyWpl/WfHW391aCOspsmv1/6M8nybztAM2PO5SptsDhCgrx/yp56NMBVFCZF6Ssd7UNILypNXEiZb58GSM88Nwjg4+pfMUYTUUZ/9AiV+1fJ5pVvhVSbqkINYsOs5KQ5XQhvDXMlR5LB94zuYjcM2wZSAJ89XDGAS0u66gUs/eC/LB426egGvZ6KVKjMzWD2Hb/bjc92UFqEwU20VwEmbSup4H3r1EhhYxo5Sl/5CGfLrn0km3hZfoElMlVVw==;25:JMC/wkZIUoyHeG5iyO4w8oWrdzZEVnTro5YlUyiN/LOfCyqC8SkVu8FBMHnATcfbWCglCUKJ0101PJ6xlY+tYyJkq3qSdsbnh4+rWt94Zsppd0tA2QcP3mbAB0hHjQiwvQuvbn6fiebQ5QcqrjNxHwqdWG1WZDx0fuWn44iu7Vu+ZDoNwu1gbuMhR1b7DC9OFHKcUw/lOeJW0DSwRpc+mi6l1hD0a3rRLf4yzohAibgvoSF8snZR4trcKGmJ9sPBJxuSH15AEaKwFG+yJV2OqLTligir8ZLcSkRKCFakY05mAc2SDAOtsqiOaMpdpV5AClhgvzvk6zr5mIGqAv9vjyAydR2joVJStySIBpOUT2oCjM8YhLHp/NzanazA4uf0
X-MS-Exchange-Organization-AVStamp-Service: 1.0
X-Microsoft-Exchange-Diagnostics: 1;VE1EUR01HT209;31:uXrarov2jrwi5RzVMJjL6jVKBcsP0rrzo3T1xQDLLWPc5CybhORXTfQ/Xkss0KokPQ6H6EThqbldaQ3rQ97J49dfTziTdSsDDFV+7MCXiI8qI5mKKbC8GBne+iQXad36TXEMB92/LGtZtiIHau4asg==;4:evcNQmwVrL9QjSQcW9Ku3CQIFOB4E2XBhSx/ROdqR8eAGTmWbBbILHxDM+dHiYMx/IykQTT6R3khNjWMysKwhm2VzCMC365W0dkRC9wSYCLm+N/I4sA+GbtO/nS3iRqlhgFmKjJFsCGM+ixeAw3hCEAOuwnVj83b8Er5ATGrLabkJZ84uwPgGWOIzeJ0c+7y;23:jNHMIFWyVbijbw7cbPNDgUP5ZiXwS3hXgDoNm/59kMlkk7BzSFTKQuGTyZiGwhdmskLLdKZfch9zLoV5lTsWrbaJgCCGa2Ej3giYX72m9oBBeDsA5v3qw188xWS9N84Ea73X2lH1xSbVTOdh6mVgoB/JuYxeCh2tIpWg08zyYhRgvC9MImKSYsGhewzOFg2jx3DNHstYh7teOmdZ7ObuLw==
X-Exchange-Antispam-Report-CFA-Test: BCL:0;PCL:0;RULEID:(444000031);SRVR:VE1EUR01HT209;BCL:0;PCL:0;RULEID:;SRVR:VE1EUR01HT209;
X-MS-Exchange-Organization-SCL: 5
X-Microsoft-Exchange-Diagnostics: 1;VE1EUR01HT209;6:6WyjVdvQex+m+tBhWShLUF4ad9frT/WprjVf1LPmySq9OfQwSeslbFMNUvCXLJoDwphmhz1XToce4yXluQ/Xxg4TttrNR63+ljWbcEg0gelPK2ZI9aqXRr4JbZrzNAlV5MaPVMH2RZi87KR7S1rmi3vVs5AdKUIIXCjbWi2H/CHsgKqo0Co0JAR2fqqzuEFGNfNZVg8iAe3L2C2eEBsH8x58fUow8V28Nk+fAxxWiSsoeW+bAolAhjLyLylWQ7rzmFLWX9Z8ztdM5xOogfBhLGfLxUSHWslpBDVKNk2hCYMj5a8BSY3EOMO0anrstXhtX1iMgBTH2tIT7NfcWfYhORIPib3thDq8lls66K0Wb7njPzDels6rOtvevLvKcwB+UvtayYTfxbfbZNnYmK6xYw==;5:RLEsm8CZ/GtfDuhzGVJ8aPGLiaguOaW3de6OdnDAR4cLrcimX5z7NrB8oVZWU1CNTbcxZL0/Yv2zaBtj8abD2DcNSh7K2/TnuAIwLUjayJvdyVU32mbYwmz6DbRfpyZsPYsCFF0lKMbN6+wQqTdKyw==;24:eyUYhiqDykQhRsxdgifCmTB0+WFpsJpYc/ABj+fF36+tbbVB8AVMuOXATvg9iW/l0X/8UymrRWvmwOWxp01Qcw==
SpamDiagnosticOutput: 1:22
SpamDiagnosticMetadata: Default
X-Microsoft-Exchange-Diagnostics: 1;VE1EUR01HT209;7:r5ubn9foHA1ai88dITpZWPizA0eBl6nDgeZyHa4MnreQv+t4NdbZt5j4y/Prymj01AzJh2I7HW0cYRFLCgXw3kyqUzWP2Rg6ukwNZuCkWss6GPibHSZYCL8QyyUvgz7tq4mtuOGgnYasncTnqH5rsslyx1wdRbolUJxejFzWk9qLzkZ6dQ4pLy0h/IDtOGnZyBs+YENI5fjtqmI5l3W6dSvQ6l0hpMUkd10FQz3XaaAyigJKKhE8M+1JT8rN1J/Sg9l6GY7mD5W+Yv1d8Oq0zzKVzyIUMtzS2dM6TcJF5wUJqowg+dfs3OgnfUnQVzaAlB9qrfaPtWqd8UTZIkzSyosAZfoErYXs9yp3xzVhtDBJwNkZQ3Jo3KB9dq0IB1mbbpASmmB/uoJZCP8ymtJylQUNvFTPZSBIwR8oWcY7yk4Zdl5LWFb9ZLjeXrl6Op/0fQu1LmQ8NuylJnmqA3XjgA==
X-OriginatorOrg: outlook.com
X-MS-Exchange-CrossTenant-OriginalArrivalTime: 21 Feb 2017 08:33:48.8331
(UTC)
X-MS-Exchange-CrossTenant-Id: 84df9e7f-e9f6-40af-b435-aaaaaaaaaaaa
X-MS-Exchange-CrossTenant-FromEntityHeader: Internet
X-MS-Exchange-Transport-CrossTenantHeadersStamped: VE1EUR01HT209
X-MS-Exchange-Transport-EndToEndLatency: 00:00:03.6223882
X-Microsoft-Exchange-Diagnostics:
1;AM2PR09MB0386;27:VXXYFnnxhggoI42DFalZwZ4KcvCNz/B/UApj0UC9upjqfS3D8RsPEbITOjgxqWJwn16MT77br1AjfXLpgbS+M4Yb5nS1T00dulHfdDWuBGyvsQZZGqrfw1R4GbbOBDpYIzfWkm8+oXbxBDRJuyC9xg==
X-Microsoft-Antispam-Mailbox-Delivery:
abwl:0;wl:0;pcwl:0;kl:0;iwl:0;ijl:0;dwl:0;dkl:0;rwl:0;ex:0;psp:0;auth:0;dest:J;WIMS-SenderIP:xx.xx.xx.xx;WIMS-SPF:dominio%2ees;WIMS-DKIM:dominio%2ees;WIMS-822:pruebas%40dominio%2ees;WIMS-PRA:pruebas%40dominio%2ees;WIMS-AUTH:NONE;ENG:(102400140)(102418017);RF:JunkEmail;OFR:JunkedMail;
MIME-Version: 1.0
test 2
....
una vez identificado el usuario, ¿hay alguna forma de bloquear el envio de correo para que corresponda el usuario y el from?. ¿hay alguna forma de evitar enviar correos que no sean del dominio alojado?. ¿se puede comprobar que la cuenta exista en el dominio alojado?
Gracias.
Hola Jorge, gracias por el post. Hay alguna forma de revertir esta configuración una vez aplicada.? Estoy usando zimbra 8.6. Gracias.
Saludos Andrés,
Qué paso de todos te refieres? Muchas gracias por la lectura
Un saludo
Hola Jorge, me refiero al comando “zmprov mcf zimbraMtaSmtpdSenderLoginMaps proxy:ldap:/opt/zimbra/conf/ldap-slm.cf +zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatch”
Un saludo y muchas gracias.!
Saludos Andres,
Pruebalo pero con el simbolo de – , con lo que quedaria
zmprov mcf zimbraMtaSmtpdSenderLoginMaps proxy:ldap:/opt/zimbra/conf/ldap-slm.cf -zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatchHola Jorge, cual seria la solución para un Zimbra version 7.x
gracias
Buen día estimado, muchas gracias por la información, pero tengo un problema.
estoy recibiendo correos spam con mi mismo dominio es decir usuarios que no tengo creados en mi zimbra,ejemplo vm@midominio, pero no lo tengo creado. parece que lo hacen externamente,. uso el zimbra 8.7.10.
muchas gracias.
Hola Jorge, como siempre es un gusto leer tus posts siempre tan claros. Te cuento que esta solucion la implementé sin problemas en un zimbra 8.5, pero ahora estoy teniendo problemas con uno 8.0.2 y no sé si se puede hacer algo en esta versión.
Gracias por tu ayuda
Que tal Jorge, una consulta, yo tengo configurado mi zimbra para que el acceso se realice mediante mi active directory, si aplico esta configuración surtiría efecto.?? o al conectarse a un ldap externo se requiere hacer otro proceso.
Saludos Santiago,
Debería de funcionar igual, pero haz la prueba.
un saludo
He migrado a la version 8.7.11 + thunderbid 52.0 y no funciona. Con la version 8.0.5 no tenía incoveniente. Algo más que debo realizar?
Gracias por el apoyo y Saludos.
Saludos, estas usando TLS, SSL, o plano? Algún error en mailbox.log cuando intentas sincronizar?
Un saludo
Uso SSL/TLS puerto 993 Imaps y STARTTLS puero 25 para SMTP , Realizando pruebas cuando un usuario es autenticado, puede enviar emails en nombre de otra dirección de correo (que sea una direccion de correo valida,caso contrario si lo deniega), tal como mencionas que es por default Zimbra. Los log no me bota ningun error cuando sincronizo.
saludos.
Hola Jorge, todo bien?
¿Puedes ayudarme?
Mi amigo necesito revertir la configuración de esta documentación “Enforcing a match entre FROM address and sasl username en Zimbra 8.5”.
Estoy usando Zimbra 8.7 y Ubuntu 16.04.
¿Cómo revierte este comando?
“zmprov mcf zimbraMtaSmtpdSenderLoginMaps ‘lmdb: / opt / zimbra / conf / slm-exceptions-db, proxy: ldap: /opt/zimbra/conf/ldap-slm.cf’ + zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatch”
¿Sería?
“zmprov mcf zimbraMtaSmtpdSenderLoginMaps ‘lmdb: / opt / zimbra / conf / slm-exceptions-db, proxy: ldap: /opt/zimbra/conf/ldap-slm.cf’ -zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatch”
Sólo usando la señal “-“?
Asi es, usando el –
Un saludo
Hola, Jorge
Son enormes contribuciones tus aportes.
Por favor ayudame, necesito permitir que solo mi dominio pueda enviar correo.
Ya que como mi mynetworks tiene permitido enviar, al estar una maquina infectada puede enviar correo y muchos de ellos son desde un dominio que no es el mio.
Quiero que solo midominio.com pueda enviar correo, a cualquier lado, pero si un correo con otro dominio diferente al midominio.com intenta salir, sea bloqueado.
Saludos Cordiales.
Para el caso de zimbra 8.7 como seria, ya que me muestra errores como el siguiente:
-bash: zmprov: no se encontró la orden
Saludos Javier,
Eso es que no estas como usuario zimbra en la shell, o si estas no has usado su – zimbra, no su zimbra.
un saludo
Hola Jorge,
Hay algo para la versiòn que describo debajo?
zmcontrol -v
Release 8.0.3.GA.5664.UBUNTU12.64 UBUNTU12_64 FOSS edition.
zmprov mcf zimbraMtaSmtpdSenderLoginMaps proxy:ldap:/opt/zimbra/conf/ldap-slm.cf +zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatch
ERROR: account.INVALID_ATTR_NAME (invalid attr name: invalid attr name – unable to modify attributes: zimbraMtaSmtpdSenderRestrictions: attribute type undefined)
Hola Jorge buen dia:
He seguido los pasos para forzar la autenticacion al enviar mails. He creado el fichero /opt/zimbra/conf/slm-exceptions-db con las direcciones de correo que necesito que envien sin autenticacion, que son las de root, postmaster y admin, pero resulta que al ejecutar el comando postmap /opt/zimbra/conf/slm-exceptions-db me arroja el mensaje: El programa «postmap» no está instalado. Mi servidor es Ubuntu Server 16.04. Ejecute la instalacion del Postfix. Volvi a ejecutar el comando postmap /opt/zimbra/conf/slm-exceptions-db y ahora me arroja el mensaje: postmap: fatal: open /etc/postfix/main.cf: No such file or directory
No soy experto en Linux. Podrias decirme como lo resulevo para terminar la configuracion de manera satisfactoria?
Muchas gracias y saludos…
Hola Jorge:
He ejecutado cada uno de los pasos que describes en este tutorial para forzar la autenticacion SMTP. Los cambios quedan efectuados correctamente en los ficheros correspondientes, pero no producen ningun efecto y mi servidor sigue OPEN RELAY completamente. Tal parece que no aplican para la version de mi Zimbra que es 8.7.11 sobre Ubuntu Server 16.04
Por favor ayudame a solucionar esto, porque constantemente mi servidor esta siendo atacado por Spam y esto me esta produciendo serios inconvenientes. Por favor indicame los pasos para mi version de Zimbra y poder cerrar esa brecha que tengo. Te agradezco enormemente tu valiosa y pronta respuesta. Saludos…
Hola a todos. Tengo instalado Zimbra 8.6
Tengo el siguiente problema de suplantación de identidad.
Un remitente externo puede enviar un correo a un destinatario interno, haciendose pasar por otro. El caso es el siguiente
Por ejemplo. Mi Servidor de correo es correo.pinar.com.cu con ip 200.53.128.3
La ip del remitente externo es 190.48.1.25 que pertenece a mx.otrodominio.com.cu. Ese remitente cuando pone en el Helo mi dominio y luego en el from pone una dirección de remitente cualquiera(que no es de el), y en el to: a una cuenta real de mi dominio; este correo le llega al destinatario.
Para que tengan una idea mejor:
telnet 200.53.128.3 25
helo pinar.com.cu
from:[email protected]
to:[email protected]
Este correo llega a la cuenta [email protected]
en la trazas del servidor :
Apr 17 12:58:22 correo postfix/smtpd[10898]: connect from mx.otrodominio.com.cu[190.48.1.25]
Apr 17 12:59:04 correo postfix/smtpd[10898]: NOQUEUE: filter: RCPT frommx.otrodominio.com.cu[190.48.1.25]: : Sender address triggers FILTER smtp-amavis:[127.0.0.1]:10026; from= to= proto=ESMTP helo=
Apr 17 12:59:04 correo postfix/smtpd[10898]: NOQUEUE: filter: RCPT from mx.otrodominio.com.cu[190.48.1.25]: : Sender address triggers FILTER smtp-amavis:[127.0.0.1]:10024; from= to= proto=ESMTP helo=
Apr 17 12:59:04 correo postfix/smtpd[10898]: 63AEF1861B87: client=mx.otrodominio.com.cu[190.48.1.25]
Apr 17 13:00:23 correo postfix/cleanup[11218]: 63AEF1861B87: message-id=
Apr 17 13:00:23 correo postfix/qmgr[2964]: 63AEF1861B87: from=, size=458, nrcpt=1 (queue active)
Apr 17 13:00:26 correo postfix/smtpd[10898]: disconnect from mx.otrodominio.com.cu[190.48.1.25]
No se como evitar esto cuando en el helo ponen mi dominio. si no ponen mi dominio, si el servidor lo rechaza.
Hay una manera de permitir a una sola cuenta poder loguearse con el nombre de otras?
por ejemplo [email protected] pueda usar todas las cuentas existentes en @ejemplo.com.
Estimado Jorge:
Seguí el instructivo al pie de la letra:
su – zimbra
$ zmprov mcf zimbraMtaSmtpdSenderLoginMaps proxy:ldap:/opt/zimbra/conf/ldap-slm.cf +zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatch
$vi /opt/zimbra/conf/zmconfigd/smtpd_sender_restrictions.cf
(agregué reject_sender_login_mismatch en el orden indicado)
Sin embargo aún continua permitiendo los FAKE mail.
Leí en los comentarios que es probable que sea por ser la versión Open. Esto es así?
Desde ayer estoy investigando por eso recurro a vos.
Tengo la versión Release 8.8.8.GA.2009.UBUNTU16.64 UBUNTU16_64 FOSS edition.
Solucionado Jorge.
Revisando, llegué al punto de darme cuenta que Zimbra FOSS 8.8.x trae en $mynetworks el valor de la LAN. Por lo tanto, hacía relay sin ningún tipo de restricción.
Ahora deje solamente localhost y la IP del server.
Por si alguien le sirve el dato…..
Hola Satoru:
Yo tengo el mismo problema. Mi version es 8.7.11 sobre Ubuntu Server 16.04. Podrias describirme detalladamente como lo hiciste? Quizas eso mismo me funcione. Te agradeceria muchisimo tu aporte. Saludos
Hola, es posible aplicar esta restriccion en una v8.0.6?
Jorge sigo todos tus tutoriales y todo de 10.
En este tutorial veo que es denegar que el acceso de un usuario autenticado pueda enviar correos, diciendo que es otro usuario del mismo servidor.
Lo que estoy buscando, es la forma de prevenir que de servidores externos, lleguen los famosos mails que dicen en el from tu misma direccion, y de tal forma para asustarte diciendo que hacekaron tu cuenta cuando no es asi, y la gente que no entiende se asusta.
O sea el servidor externo cumple todas las normas de reverso, tu correo es [email protected] y en el from del mail figura que lo envio [email protected].
Me gustaria saber como hacerlo en zimbra 8.8.9
Te mando un abrazo y gracias siempre por tu tiempo.
Hola, como podria desactivar lo de este comando?
zmprov mcf zimbraMtaSmtpdSenderLoginMaps proxy:ldap:/opt/zimbra/conf/ldap-slm.cf +zimbraMtaSmtpdSenderRestrictions reject_authenticated_sender_login_mismatch
ya que despues de eso creo que me da error la pag: El error es
Me logeo al zimbra recargo la pagina y me vuelve a pedir que me logee.
Que tal jorge tengo un problema, al logearme en mi cuenta y recargar la pagina me vuelve a la pantalla de login cargando la url asi: ?loginOp=relogin&[email protected], creo que paso despues de seguir este tutotial, algun consejo?
Saludos para eliminar lo que has puesto usa el –
zmprov mcf zimbraMtaSmtpdSenderLoginMaps proxy:ldap:/opt/zimbra/conf/ldap-slm.cf -zimbraMtaSmtpdSenderRestrictions
YA probe quitando pero el problema sigue, al recargar la pagina es como si pierde el user conectado..
No sabrian porque puede ser que pase eso?? Me logeo recargo la pagina “f5” y me quita de la cuenta el link va a : ?loginOp=relogin&[email protected], pasa en todas las computadoras que pruebo,en todas las cuentas que tengo. es como si al actualizar se pierde la sesion que tiene y vuelve a pedir.. alguna ayuda?
Saludos, no tengo ni idea, no es por estos cambios, eso seguro. En los forums.zimbra.org supongo que pueden ayudarte mejor, un saludo
Hola a todos,
Jorge, o alguien que la tenga ¿es aplicable también a la versión 8.8.12_GA_3844 de Synacor Inc?. Pq. lo he hecho, y a los pocos minutos ha empezado a degradarse el servidor hasta tal punto que la gente no podía conectarse via https a webmail.
Gracias.
Buenas que tal jorge tengo el sigueinte problema al lanzar la primera sarta me sale el siguiente error
ERROR: zclient.IO_ERROR (invoke PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target, server: localhost) (cause: javax.net.ssl.SSLHandshakeException PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target)
pense que era por la version del zimbra pero sigue sin funcionar, ya tengo hecho en otros zimbras 8.8.15 que es la version a la cual actualice.
Al pasar al tutorial de seguridad 3 me pasa lo mismo al saltar las sartas de zmprov siempre me tira el mismo error.
Quiero destacar que el correo funciona todo correctamente y esta instalado en un ubuntu 14.04 LTS
Saludos Jorge
Despues de realizar el proceso, me funciona el reject a usuario no autenticados, pero no consiguo loguearme con una cuenta por el SMTPs 465 / SSL, tenia mi servidor zimbra autenticando con un PDC interno. Alguna idea?
Cordial Saludo
Jorge en este ejemplo entiendo que haces una doble autenticación al LDAP internal del servidor, pero en mi caso mis cuentas se autentican contra un pdc local, por lo cual se parte mi SSL 465.
Alguna sugerencia
Estimado Jorge;
Gracias por compartir tus conocimientos.
Espero que me puedas ayudar.
Tengo un servidor zimbra …. que al momento lo están intentando atacar y estoy recibiendo muchos de estos mensaje en el log.
Dec 28 15:11:12 mail postfix/smtpd[3212]: warning: unknown[212.70.149.85]: SASL LOGIN authentication failed: authentication failure
Dec 28 15:11:13 mail postfix/smtpd[3212]: disconnect from unknown[212.70.149.85]
Dec 28 15:11:14 mail postfix/anvil[24506]: statistics: max connection rate 5/60s for (submission:212.70.149.70) at Dec 28 15:02:11
Dec 28 15:11:14 mail postfix/anvil[24506]: statistics: max connection count 3 for (smtp:83.246.65.101) at Dec 28 15:10:55
Dec 28 15:11:14 mail postfix/anvil[24506]: statistics: max cache size 5 at Dec 28 15:03:28
Dec 28 15:11:16 mail postfix/submission/smtpd[29746]: warning: unknown[212.70.149.70]: SASL LOGIN authentication failed: authentication failure
Dec 28 15:11:17 mail postfix/submission/smtpd[29746]: disconnect from unknown[212.70.149.70]
Dec 28 15:11:23 mail postfix/smtpd[5038]: connect from unknown[212.70.149.54]
Dec 28 15:11:25 mail postfix/submission/smtpd[25897]: connect from unknown[212.70.149.70]
Dec 28 15:11:29 mail postfix/smtpd[22587]: connect from unknown[212.70.149.85]
Dec 28 15:11:29 mail postfix/smtpd[5038]: warning: unknown[212.70.149.54]: SASL LOGIN authentication failed: authentication failure
Dec 28 15:11:29 mail postfix/smtpd[5039]: connect from unknown[141.98.80.87]
Dec 28 15:11:30 mail postfix/smtpd[5038]: disconnect from unknown[212.70.149.54]
Dec 28 15:11:32 mail postfix/smtpd[5039]: warning: unknown[141.98.80.87]: SASL LOGIN authentication failed: authentication failure
Dec 28 15:11:32 mail postfix/smtpd[5039]: lost connection after AUTH from unknown[141.98.80.87]
Dec 28 15:11:32 mail postfix/smtpd[5039]: disconnect from unknown[141.98.80.87]
Dec 28 15:11:32 mail postfix/smtpd[3212]: connect from unknown[141.98.80.87]
Dec 28 15:11:32 mail postfix/submission/smtpd[25897]: warning: unknown[212.70.149.70]: SASL LOGIN authentication failed: authentication failure
Dec 28 15:11:34 mail postfix/submission/smtpd[25897]: disconnect from unknown[212.70.149.70]
Dec 28 15:11:35 mail postfix/smtpd[3212]: warning: unknown[141.98.80.87]: SASL LOGIN authentication failed: authentication failure
Dec 28 15:11:35 mail postfix/smtpd[3212]: lost connection after AUTH from unknown[141.98.80.87]
Dec 28 15:11:35 mail postfix/smtpd[3212]: disconnect from unknown[141.98.80.87]
Dec 28 15:11:36 mail postfix/smtpd[22587]: warning: unknown[212.70.149.85]: SASL LOGIN authentication failed: authentication failure
Dec 28 15:11:38 mail postfix/smtpd[22587]: disconnect from unknown[212.70.149.85]
Dec 28 15:11:38 mail postfix/submission/smtpd[29746]: connect from unknown[212.70.149.70]
Dec 28 15:11:44 mail postfix/smtpd[22589]: connect from unknown[212.70.149.54]
Dec 28 15:11:51 mail postfix/smtpd[22589]: warning: unknown[212.70.149.54]: SASL LOGIN authentication failed: authentication failure
Hay alguna manera de impedir que esto se de?
usa fail ban buscalo en youtube te servira
Saludos Jorge funcionara en la version 8.8.15_GA3945.FOSS
hola, Jorge tal vez tu me podrías sacar de una duda, porque se apoderan de las cuentas de correo, en mi trabajo utilizamos la versión 8.8.12 del Zimbra free, a pesar que contamos con herramienta anti spam, se apoderan de las cuentas y envían full correos spam, te agradezco tu ayuda.
hola jorge seguí todos los paso y si me funciona, pero me genera el error de que ningún usuarios puede mandar correo los regresa como si no fueran los originales, a hora quiero pensar que eso pasa por que a todos los tengo bajo un alias, el dominio principal es [email protected] y el alias es [email protected] entonces como puedo hacer que identifique a los alias también.
saludos