

Saludos, debido a los emails que recibí ayer, con la entrada referida al Control de ancho de banda, acerca de más información de este Firewall, hoy me dispongo a escribir una entrada dedicada a este maravilloso Firewall que puede darnos el uso que esperamos al mejor precio, gratis.
m0n0wall es un firewall basado en FreeBSD que está especialmente indicado para usar en equipos embebidos basados en x86, pero también en formato virtual por ejemplo, y es aquí donde le sacaremos el jugo para este análisis. Este Firewall nos trae una serie de funciones muy interesantes, muchas de ellas nada que envidiar a appliances comerciales, que analizaremos más abajo.
Para la parte física, muy interesante que soporta placas ALIX, las cuales por poco dinero podemos montar nuestro Firewall para nuestra pequeña empresa u hogar y controlar todo nuestro entorno, a nivel de red y seguridad.
Otro punto a favor de este Firewall es que nos guarda la configuración en un solo fichero .XML el cual podemos editar rapidamente para meter a otro cliente, o a otro appliance, sin necesidad de editar o rehacer cosas desde la interfaz web. Otra ventaja que tiene es el troughput de 50Mbps o más en nuevas placas, perfecto para las nuevas FTTH a 100Mbps, recordemos que equipos como Cisco Series 851, no llega a tal troughput.
Requerimientos del Sistema
Formato físico con placa base ALIX o cualquier sistema x86 con estas características:
- CPU: 433 (LX700) o un AMD (LX800) a 500 MHz que viene distribuido de la siguiente manera (64KB instruction + 64KB data + 128KB L2 – integrated crypto accelerator (VPN))
- DRAM: 128 o 256 MB DDR SDRAM (333 o 400 MHz)
- Almacenamiento: Todo el sistema operativo y aplicación pueden guardarse en una Compact Flash, mínimo recomendado 32MB
- Consumo: Muy poco, por tan solo 5W y 12V tendrás tu Firewall funcionando
Instalación y primer vistazo
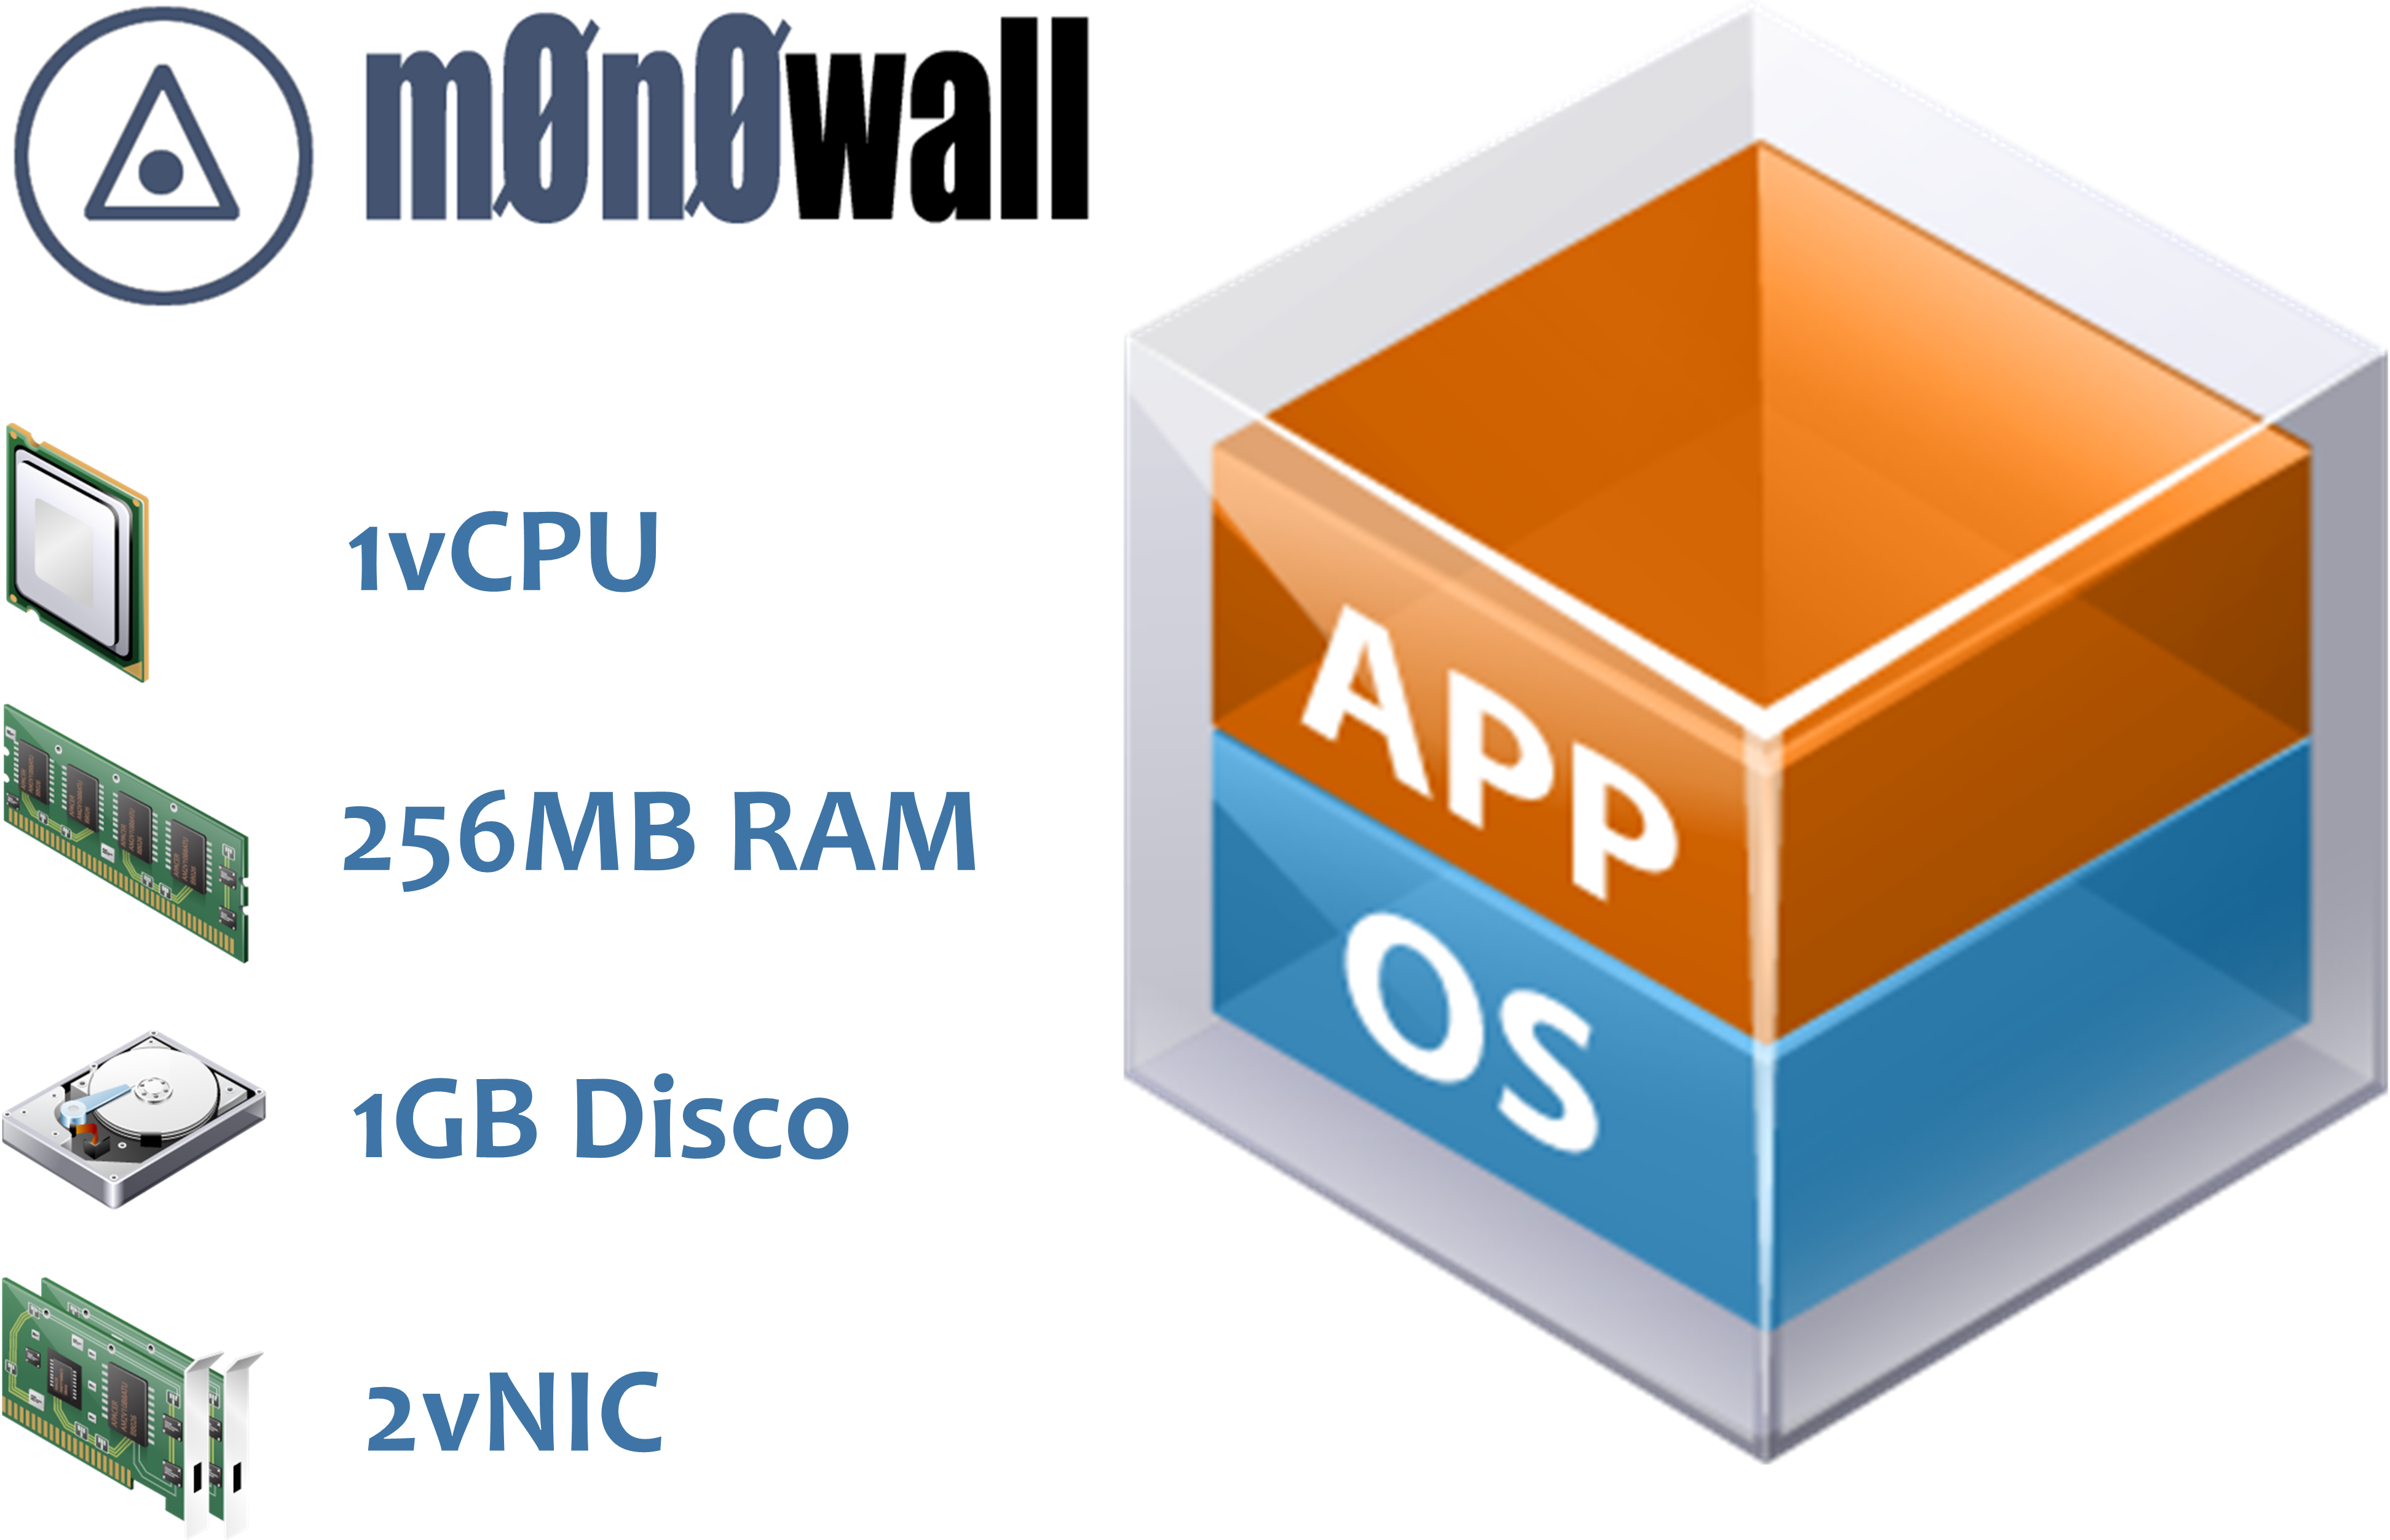
Quiero enseñaros cómo se instala este firewall y un primer vistazo muy rápido, pero antes quiero enseñaros cómo he configurado mi VM:
Y aquí tenéis el vídeo con el primer vistazo:
Funcionalidades de este Firewall
- web interface (supports SSL)
- Este punto es muy favorable, es muy sencillo configurarlo en modo SSL y cambiar el puerto de este SSL para evitar ataques por fuerza bruta.
- serial console interface for recovery
- set LAN IP address
- reset password
- restore factory defaults
- reboot system
- Sin duda muy útil y en algún caso necesario, si lo tenemos en modo VMware, podremos ver la consola y hacer todas estas tareas de manera gráfica, o si nuestra placa tiene VGA, igual.
- wireless support (including access point mode)
- He visto ya varios appliance con Wi-Fi y me he quedado maravillado, como al final todo es opensource, puedes construir tu appliance según la necesidad del cliente, añadiendo un tipo de controladora Wi-Fi u otra.
- captive portal
- Un portal, completamente personalizado donde le mostrará a nuestros usuarios cuando abren su navegador el HTML que hayamos metido, donde deben introducir usuario y contraseña. Es una manera muy elegante de proteger un entorno compartido como una Wi-Fi o red con invitados, clientes, partners, etc.
- 802.1Q VLAN support
- Soporte para VLAN, en modo Virtual este appliance, imaginar que podemos llegar a hacer, controlar 10, 15, 50 VLAN y sus usuarios internos, ¡Cuidado con la CPU y RAM!
- IPv6 support
- Otros fabricantes que me gustan, como Sonicwall, introdujeron esto a mediados del 2011 y no es hasta las nuevas Releases donde realmente se puede apreciar que funciona. Es un punto muy favorable que soporte IPv6 y funciona.
- stateful packet filtering
- block/pass rules
- logging
- Funciones básicas de Firewall que nos servirán para controlar y dar seguridad a nuestro entorno, especialmente útil el logging y muy útil e intuitivo de ver y analizar.
- NAT/PAT (including 1:1)
- La configuración de NAT y especialmente la de 1:1 es realmente sencilla, 1 click IP destino:IP origen otro click.
- DHCP client, PPPoE and PPTP support on the WAN interface
- Cliente DHCP para soporte de PPPoE, PPTP, etc, muy útil para cuando tenemos que recibir una IP del exterior ¿router? 😉
- IPsec VPN tunnels (IKE; with support for hardware crypto cards, mobile clients and certificates)
- Nada que envidiar a sus primos mayores Cisco ASA (gama baja), Sonicwall TZ105, etc. Permite VPN IPsec y además permite certificados.
- PPTP VPN (with RADIUS server support)
- Cuandohablamos de PPTP, yo siempre lo asocio a crear tunneles VPN de la manera más sencilla posible, PPTP que además es estandar permite configurar la VPN que creemos aquí en cualquier dispositivo del planeta, además es más ligera que IPsec, aunque algo menos segura también.
- static routes
- Nada que mencionar al respecto, de origen a destino por este GW. Es básico que lo traiga.
- DHCP server and relay
- Muy útil si tenemos un DHCP en nuestra LAN, pasarle el DHCP relay hacía dentro.
- caching DNS forwarder
- Nos permite cachear las entradas DNS de webs que solemos visitar para no tener que solicitarla a los DNS públicos, digamos que aceleramos un poco la navegación, se nota más en entornos con 3G/4G.
- DynDNS client and RFC 2136 DNS updater
- DynDNS, útil hasta decir basta, muy sencillo convertir cualquier IP dinámica de los proveedores en un nombre del tipo jorgedelacruz.dyndns.org, por poner un ejemplo.
- SNMP agent
- A través de Nagios podemos monitorizar ciertos elementos de este appliance, pero esto da para otra entrada que subiré más adelante.
- traffic shaper
- Nada que explicar que no haya ya contado en el post Control de ancho de banda con m0n0wall.
- SVG-based traffic grapher
- Es muy cómodo poder ver el consumo de nuestras interfaces, no solo cómodo muy útil para realizar debugs, en el post anterior vemos como realizamos la prueba de Control de ancho de banda.
- firmware upgrade through the web browser
- Una característica muy buena, permite actualizar el firmware desde la interfaz web.
- Wake on LAN client
- Encender el appliance mediante Wake on LAN, efectivo con un script en un servidor que compruebe si se ha caido, y si es así levantarlo. Apagones o cortes de luz nos pueden llevar a necesitar encenderlo. Por otro lado si lo tenemos de manera virtual, nos será muy útil el autoaprovisionamiento y poweron gracías a esta feature.
- configuration backup/restore
- Como os dije antes, un fichero .XML con todo aglutinado, muy sencillo de editar y subir.
- host/network aliases
- Muchas veces necesaitaremos esta feature.
Versión 19″ para Rack
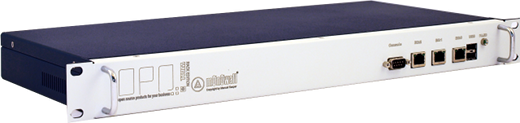 Es muy interesante si optamos por la manera física, hay fabricantes que tienen appliances realmente buenos basados en esta tecnología, y al final sólo está corriendo en RAM y escribiendo log en disco, y usando CPU si hay VPN. Por lo que el desgaste es mínimo.
Espero que os resulte interesante y útil.
Muy bueno. Me ha gustado mucho el post, y sobretodo el video, en que explicas todo muy bien, aunque algunas cosas del final se me escapen un poco.
Eso si, asquete de IE… xD
Muchas gracias MdeMoUcH por tus palabras, al final son opciones mas corporativas, pero que siempre se pueden usar, filtrar ancho de banda., etc.
Lo siento por IE, es un Windows Server 2012 R2 que tengo para jugar y no he instalado nada, todo por defecto.
Muchas gracias por visualizar.
Interesante presentación del producto. Gracias por dárnoslo a conocer! Un saludo.
Muchas gracias Roberto por tu comentario, espero que os sirva. Yo lo utilizo mucho dependiendo para qué clientes y necesidades, para tunneles VPN en entorno virtual o un control básico de webs y filtrado de ancho de banda, es suficiente.
Me gusta mucho tu web, la voy viendo de vez en cuando.
Un saludo
Vaya como siempre ustedes se botan con estas explicaciones que son sencillas de entender y la aplicación se ve robusta para el servicio que pude prestar en una red a distancia